Proxmox Backup Serverは、バックアップデータのプライバシーとセキュリティを保護するためにデータを暗号化します。これは、誰かが不正にバックアップファイルにアクセスしても、その内容を読み取ることができないということです。このセキュリティ対策により、バックアップデータ内の機密情報を漏らさないことを支援し、データのプライバシーとセキュリティ基準にも適合します。バックアップデータの転送や保存プロセスに問題が発生しても、あなたのデータは効果的に保護されます。
Proxmoxはバックアップをどのように暗号化しますか?
Proxmoxのバックアップ暗号化には、バックアップデータの暗号化保護を実現するための2つの方法があります。暗号化チェックボックスはProxmoxバックアップ暗号化を簡単に実行するための方法を提供しますが、GCMモードでのAES-256クライアント側暗号化は、より柔軟性がありカスタマイズ可能なオプションを提供します。ご自身のニーズや好みに合った暗号化方式を選択できます。
暗号化のチェックボックスを有効にする
Proxmox Backup Serverで暗号化を有効にするためのチェックボックスは、複雑な設定を行わずバックアップの暗号化を迅速に有効にしたいユーザーにとって、高速かつ直感的な方法です。この機能は、Proxmox Backup Serverでほんの数ステップを実行するだけで有効にできます。
ただクリックするだけデータセンター > ストレージ > Proxmoxバックアップ > 暗号化。この方法で、すべてのバックアップが暗号化されて保存されます。
AES-256 クライアントサイド暗号化(GCMモード)
この方法では、GCMモードでAES-256を使用したクライアントサイドの暗号化を設定します。この暗号化方式は柔軟性が高く、ユーザーが暗号化の設定や鍵管理をカスタマイズできます。ユーザーはウェブインターフェースやCLIからクライアントサイドの暗号化を設定でき、自身のニーズや好みに合わせてカスタマイズ可能です。このタイプの暗号化は認証付きであり、高性能なデータ転送を提供するだけでなく、データがサーバーに到達する前に暗号化プロセスを完了させます。
Proxmoxの暗号化されたバックアップを使用するには、以下の手順に従ってください:
ステップ1: 暗号化キーを作成
以下のコマンドを使用して暗号化キーを生成してください:
proxmox-backup-client key create my-backup.key
暗号化キーのパスワードを設定してセキュリティを確保してください。
Encryption Key Password: **************
コマンドラインインターフェースでパスワードを手動で入力し、Enterキーを押す必要があります。セキュリティのため、パスワードは画面に表示されません。パスワードを入力すると、システムが暗号化キー ファイル "my-backup.key" を生成します。このファイルは、その後の暗号化および復号化の操作に使用されます。
ステップ 2: 暗号化されたバックアップを作成する
暗号化キーが作成されたので、以下のようにして暗号化されたバックアップを生成できるようになりました:
proxmox-backup-client backup etc.pxar:/etc --keyfile /path/to/my-backup.key
Password: *********
Encryption Key Password: **************
「etc.pxar:/etc」を実際のバックアップ対象ファイルまたはディレクトリのパスに置き換えてください。あらかじめ作成した鍵ファイルのパスは--keyfileパラメーターを使用して指定します。 --keyfileパラメーターでは、あらかじめ作成した鍵ファイルのパス/path/to/my-backup.keyを指定する必要があります。
注意:
パスワード: 生成されたバックアップファイルを保護するために使用するパスワードを入力する必要があります。このパスワードは暗号化キーのパスワードとは異なることに注意してください。
暗号化キーのパスワード: 以前作成した暗号化キーのパスワードを入力してください。
Proxmox VMのバックアップデータをVinchin Backup & Recoveryで暗号化する方法
Proxmox Backup Serverはバックアップの暗号化オプションを提供していますが、Vinchin Backup & Recovery はデータセキュリティにおいてさらに一歩進んでいます。Vinchinは仮想マシンのバックアップデータおよびその転送プロセスを暗号化することにより、バックアップデータの追加的な保護層を提供し、データの機密性と完全性を確保します。
VinchinはSSLプロトコルを使用してインターネット経由での送信中バックアップデータを保護し、不正アクセスや盗聴を防ぎます。また、Vinchinバックアップソフトには組み込みの特定ランサムウェア保護技術が搭載されており、サイバー攻撃(ランサムウェア攻撃など)によるバックアップデータの破壊や暗号化を防ぎます。また、Vinchinのディザスタリカバリ設定により、大規模な障害発生時でも迅速にバックアップデータを復元でき、業務停止時間を最小限に抑えることができます。
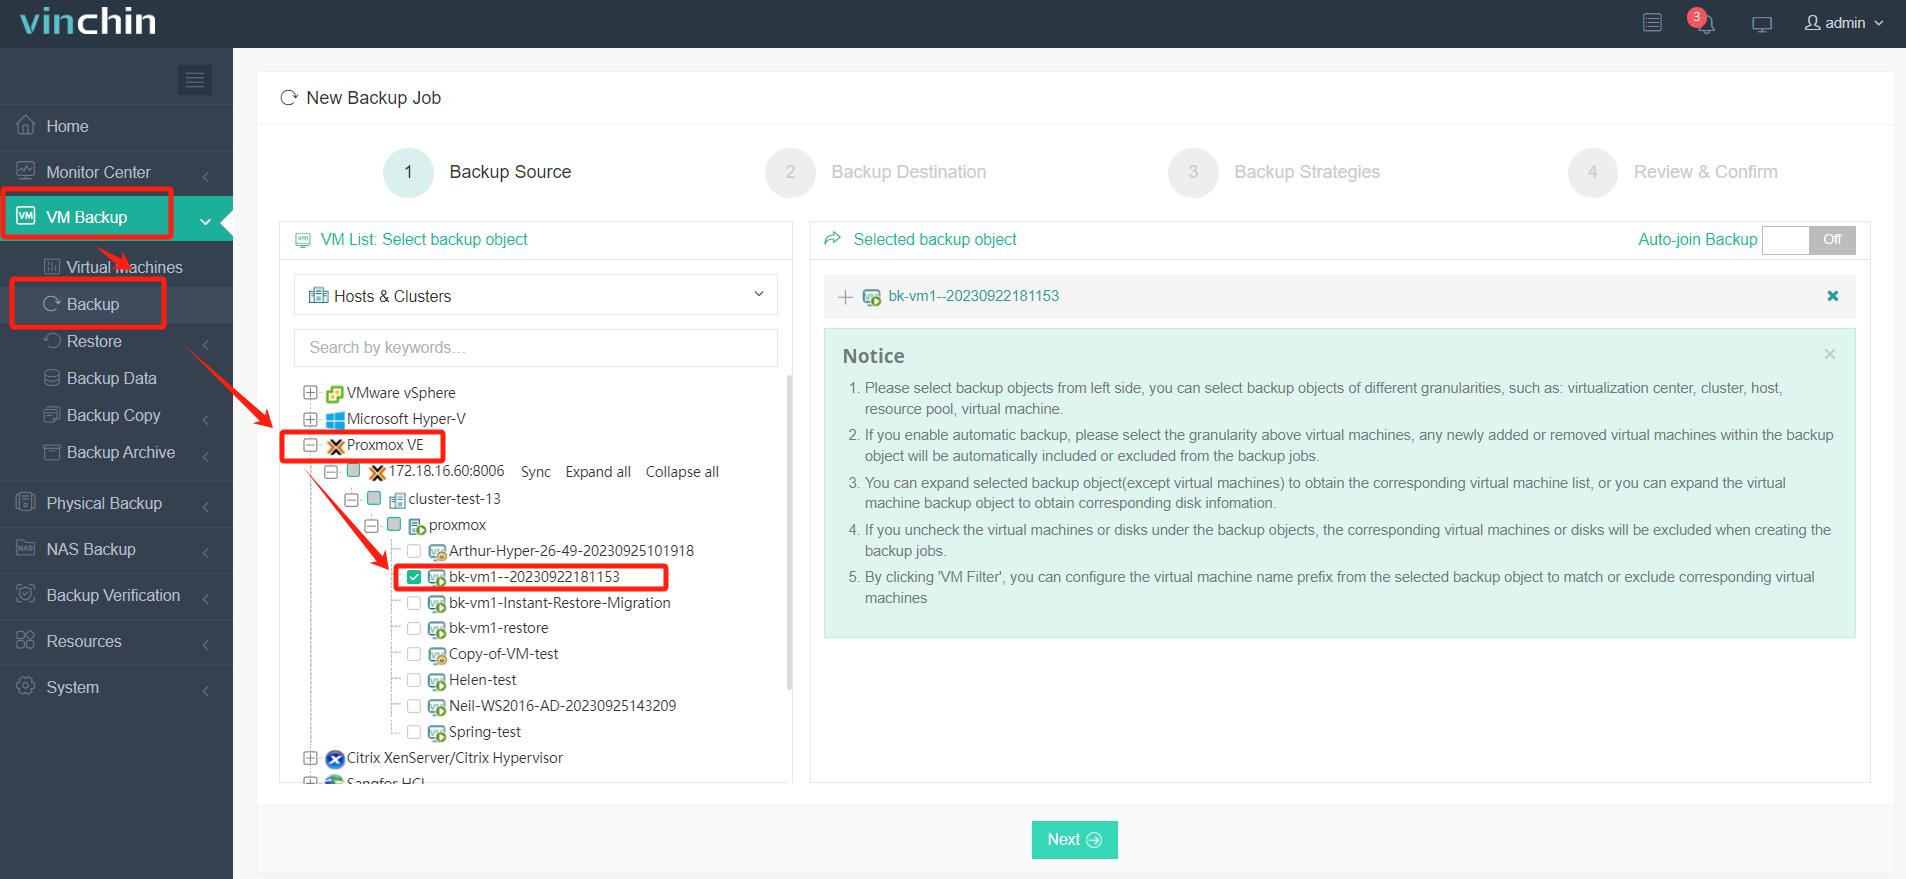
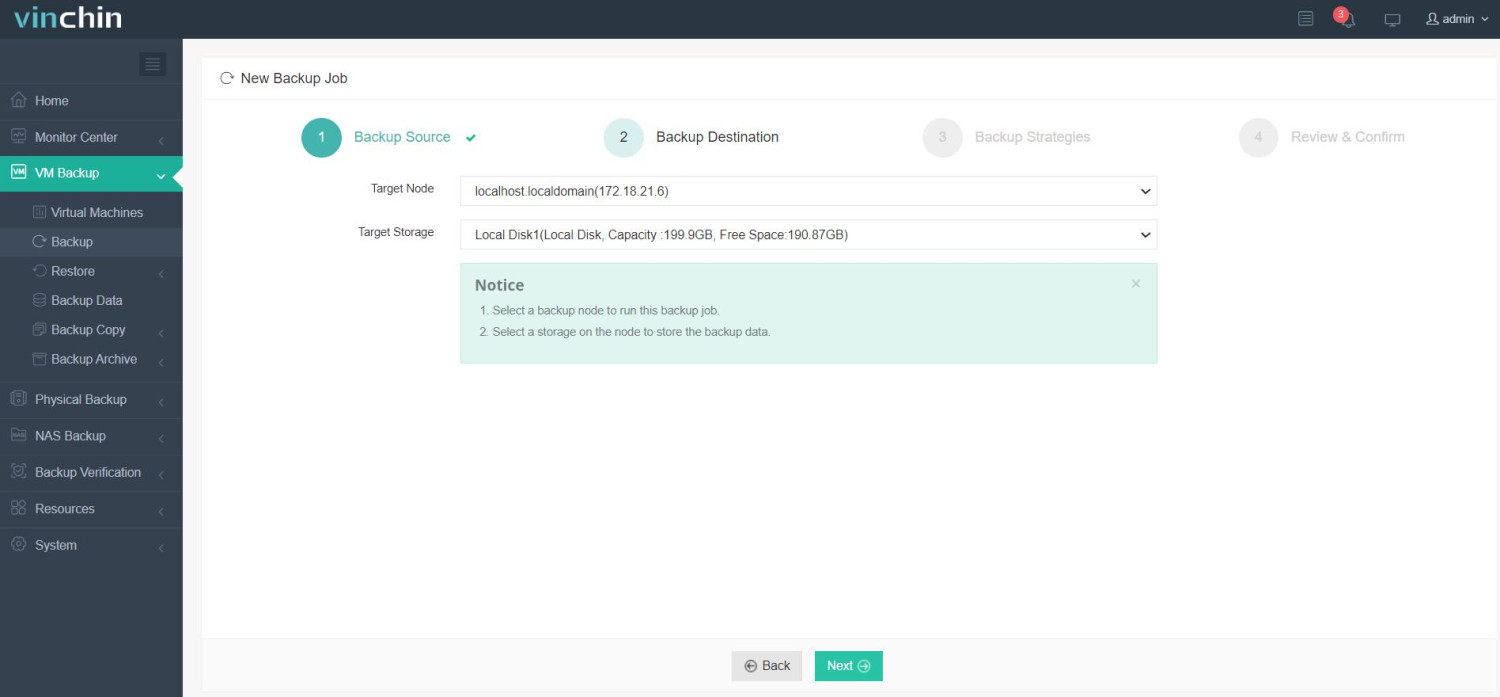
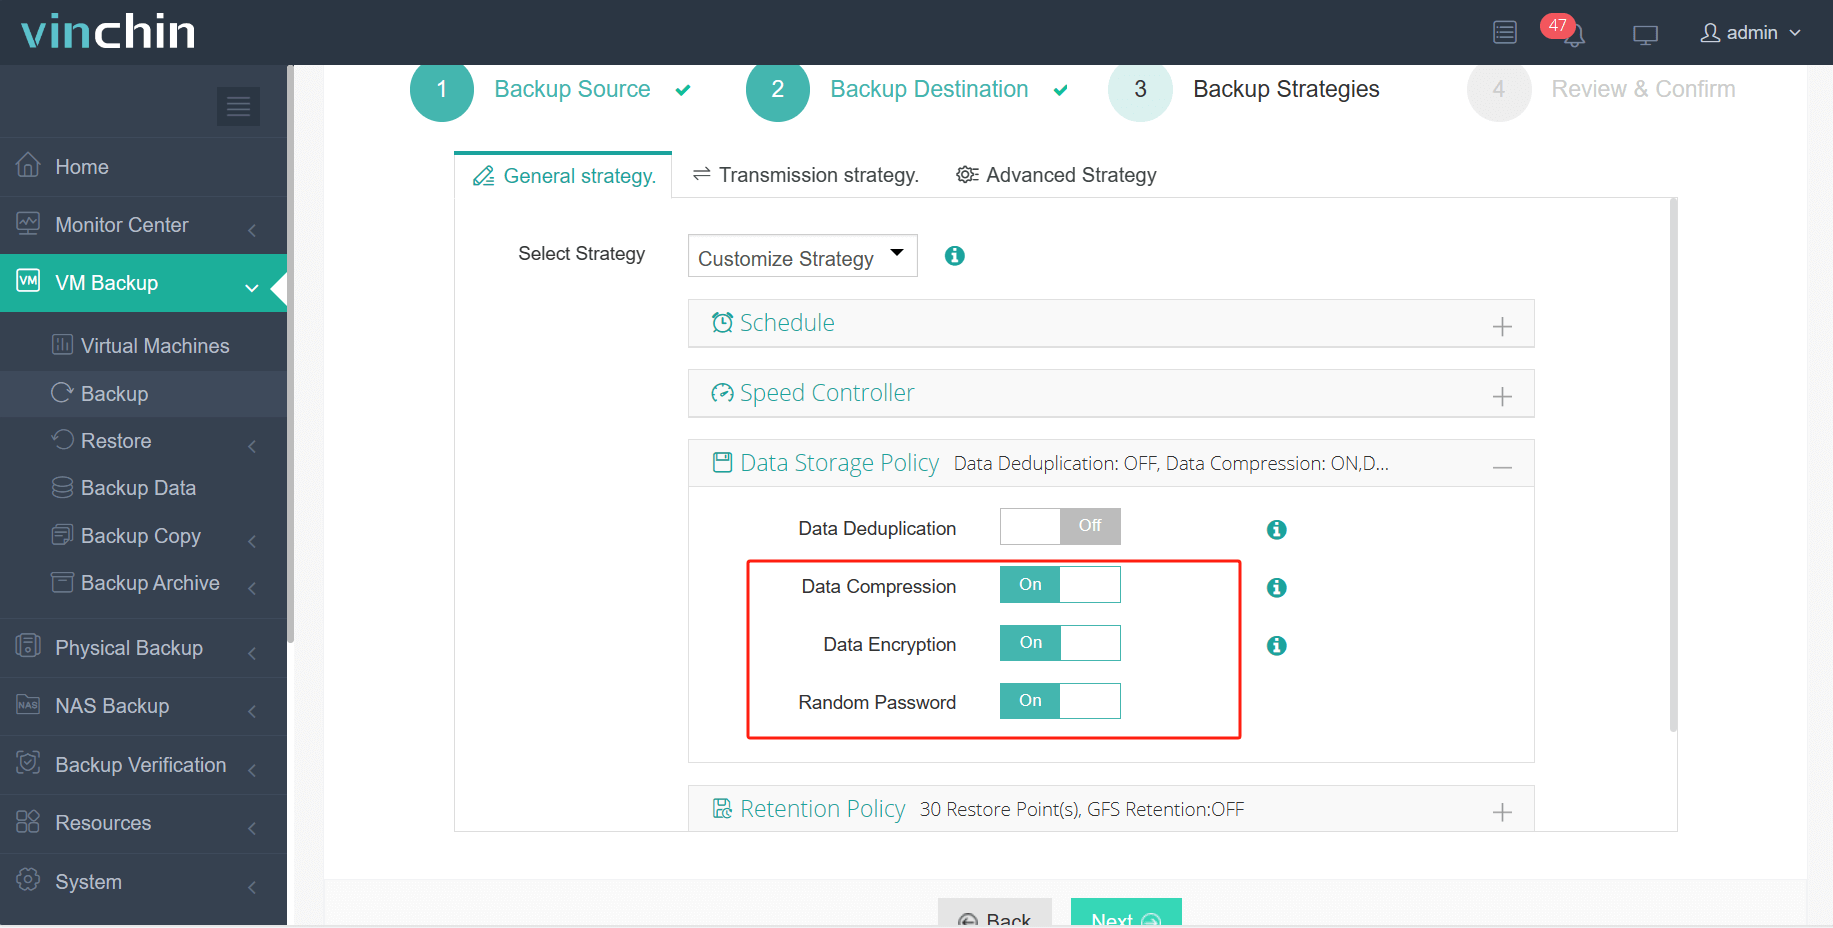
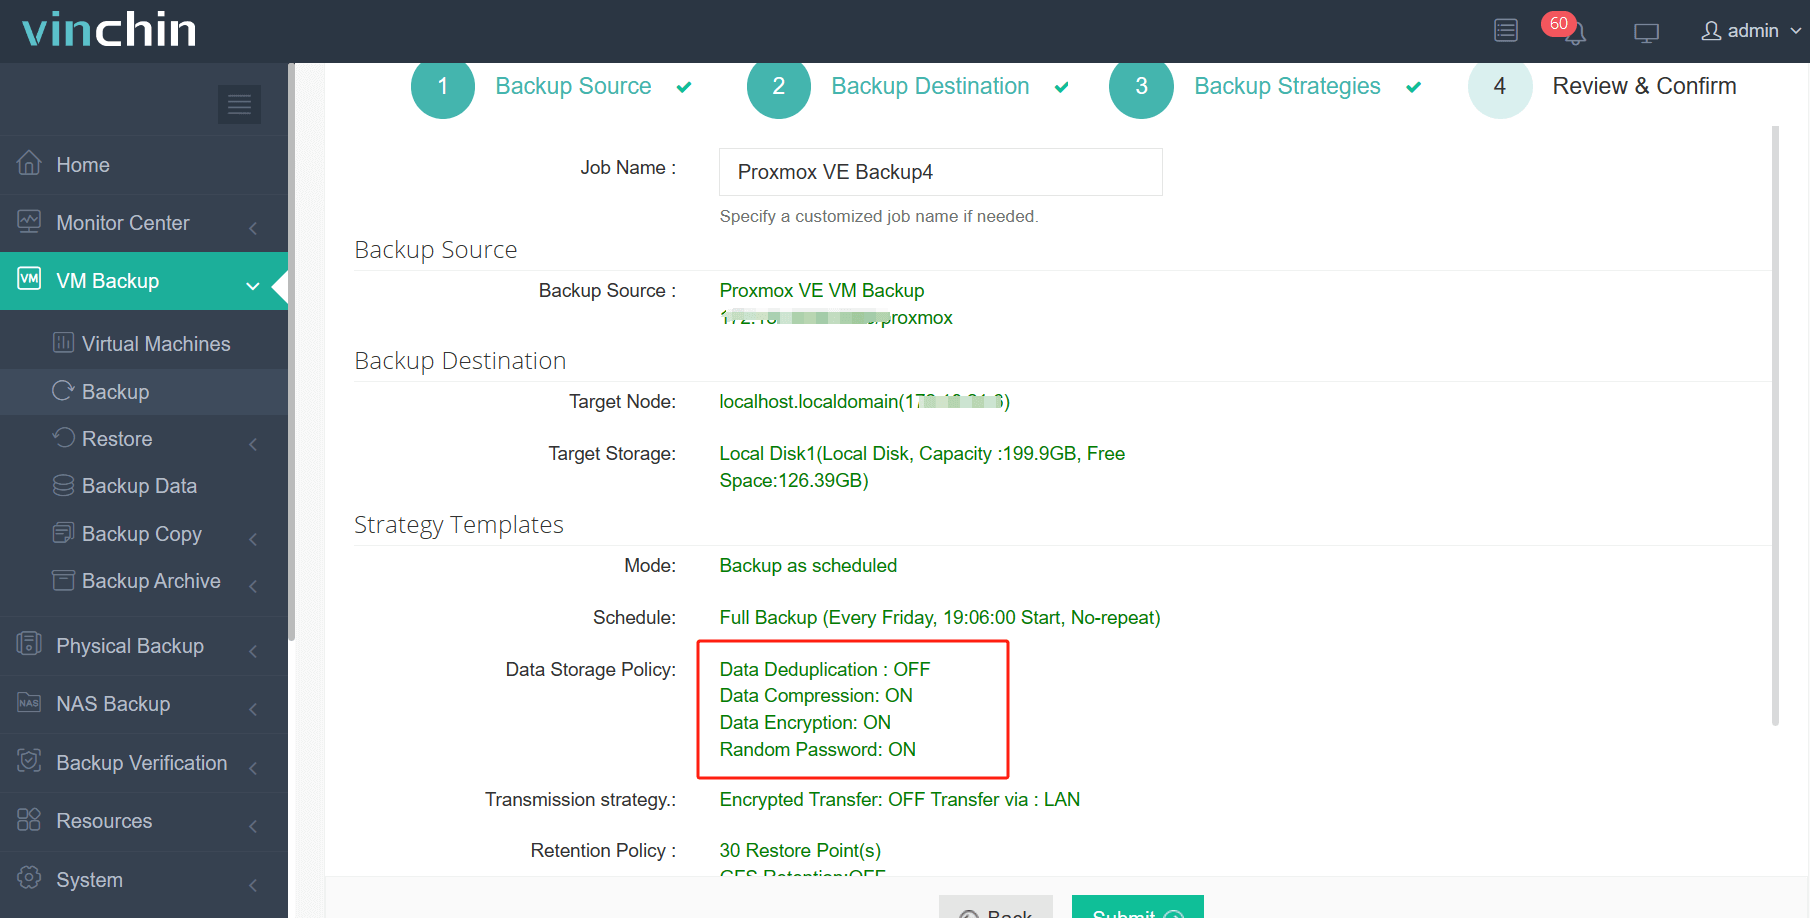
Proxmox VMをVinchin Backup & Recoveryで暗号化するのは非常に簡単で、ほんの数ステップで完了します。
1. ホスト上の仮想マシンを 選択するだけ
2. 次にバックアップ先を選択
3. 戦略を選択し、ここからデータ暗号化を有効にします
4. 最後に 仕事内容を送信
Vinchinはさまざまな仮想化プラットフォームのバックアップをサポートしており、企業が要件に応じてバックアップソリューションをカスタマイズできるようにします。対応プラットフォームにはProxmox、Xenserver、VMware、Hyper-V、XCP-ngなどがあります。さらにVinchinは、ユーザーが実際のシナリオで機能をテストできるよう60日間の無料トライアルを提供しています。詳細やサポートについては、Vinchinに直接お問い合わせいただくか、現地のパートナーと連絡を取ることができます。
Proxmox バックアップ暗号化に関するよくある質問
Q: 暗号化キーまたはパスワードを紛失した場合どうなりますか?
A:暗号化キーまたはパスワードを紛失すると、それがないと暗号化されたバックアップファイルにアクセスできないため、データ損失につながる可能性があります。データ損失を防ぐためには、暗号化キーまたはパスワードを安全に保管し、適切なキー管理の手法を実施することが重要です。
Q: リモートの場所やクラウドストレージに保存したバックアップを暗号化することはできますか?
はい、Proxmoxのバックアップ暗号化は、リモートロケーションまたはクラウドストレージに保存されたバックアップにも適用でき、保管場所に関係なくデータセキュリティを確保します。
Q: AES 256暗号化はSQL Serverのバックアップで機能しますか?
A: SQL ServerはProxmox VMにインストールでき、VM全体またはデータベースのみのバックアップを選択できます。SQL Serverバックアップの暗号化は、データベースのバックアップを暗号化してセキュリティを強化し、機密データを保護するための機能です。T-SQLコマンドやSQL Server Management Studio (SSMS)、または暗号化をサポートするバックアップソフトウェアなどを使用して、SQL Serverのバックアップ暗号化を有効にすることが可能です。
結論
要約すると、Proxmox Backup Server は暗号化機能によりデータセキュリティを重視している一方、Vinchin Backup & Recovery は暗号化、SSL転送、ランサムウェア保護、ディザスタリカバリ設定など、強化されたセキュリティ機能を備えた包括的なソリューションを提供しています。Vinchinは使いやすいインターフェースで仮想マシンの暗号化が簡単に実施でき、無料トライアル期間を利用してリスクフリーでその機能を試すことができます。