仮想化は、同じ物理コンピュータ上で異なるオペレーティングシステムやプログラムが共存できるようにする高度な技術です。
仮想化にはさまざまな利点があり、コンピュータリソースの使用と管理の方法を変え、企業がITインフラを最適化しながらコストを削減できるようにしています。
仮想化には多くの利点がある一方で、企業が認識しておくべきビジネスリスクも伴います。
仮想化における5つの主要なリスク
仮想化のリスクを知ることは、ビジネスの継続性を守るために役立ちます。VMの分離によってネットワークセキュリティは向上しますが、下位層であるハイパーバイザからの問題を回避することはできません。また、仮想環境にも固有の欠点があり、例えばVMスプロールやVMエスケープなどが挙げられます。さらに、VMを狙うように設計されたサイバー攻撃も存在しています...
1. VMスプロール
VMスプロール とは、仮想環境において仮想マシン(VM)が意図せず増加することで、さまざまな問題や危険を引き起こす現象です。これは、VMが不要あるいは使用されなくなっても構築され続けたり、実行され続けたりする場合に発生します。これにより、リソースの浪費やパフォーマンスの低下、管理の複雑化が引き起こされる可能性があります。
VMの暴増を防ぐために、組織は未使用のVMを定期的にレビューし、廃止するためのポリシーや手順を実施することができます。
2. ハイパーバイザの脆弱性
仮想化環境で仮想マシンの管理およびリソース割り当てを行うハイパーバイザソフトウェアに存在するセキュリティ上の欠陥や穴を、ハイパーバイザの脆弱性と呼びます。複数の仮想コンピュータを1つの物理システム上で動作可能にするため、ハイパーバイザは仮想化技術において重要なコンポーネントです。
ハイパーバイザーの脆弱性により、攻撃者が許可なく仮想マシンやその上で動作している物理サーバーにアクセスできる可能性があります。これにより、データの盗難やデータ損失、または企業の業務妨害が生じる可能性があります。
ハイパーバイザーソフトウェアは最新のセキュリティパッチやアップグレードで常に最新の状態にしておくことが、ハイパーバイザーの脆弱性によるリスクを抑えるために重要です。また、脆弱性スキャン技術を活用して潜在的な脆弱性を発見し、修正することも行われています。
3. VM エスケープ
仮想マシンジャイルブレイキングとは、攻撃者が内部から仮想マシンをジャイルして、仮想化環境や他の仮想マシンへの不正アクセスを取得する現象です。
不正アクセスを防止するために、厳格なアクセス制御と強固な認証方法を使用する必要があります。また、仮想マシン内で動作する顧客OSシステムを頻繁に更新およびパッチ適用し、仮想マシンから脱出される可能性のある脆弱性を修正します。さらに、仮想マシンからの奇妙な動作に注意深く目を光らせます。
4. 外部からの攻撃
外部攻撃と呼ばれるセキュリティ脅威は、組織のシステムやネットワークの外部、頻繁にインターネットや他の外部ネットワークから発生します。これらの攻撃は、サービス拒否攻撃、ランサムウェア、フィッシング、ウイルス、その他のタイプの侵入など、さまざまな形態をとることがあります。
組織は、外部の脅威から保護するために、ファイアウォール、侵入検知および防止システム、アンチウイルスおよびアンチマルウェアソフトウェア、および定期的なセキュリティ更新やパッチを強力に導入する必要があります。
5. スナップショットの拡張
仮想化技術にはスナップショットという有益な機能があり、管理者が仮想マシン(VM)の特定時点における状態を記録し、必要に応じてその状態に戻すことが可能になります。これはシステムのテスト、トラブルシューティング、およびエラー回復に有効です。
ただし、仮想マシンにスナップショットを長期間保持し続けると、ディスク容量をすぐに使い果たしたり、仮想マシンのパフォーマンスが低下したりするなどの問題が発生します。
これらのリスクを軽減するためには、スナップショットを適切に使用し、定期的に確認および管理することが重要です。古いスナップショットを定期的に削除し、ディスク容量の使用状況を監視してください。また、データ損失のリスクを抑えるために、暗号化やその他の適切なセキュリティ対策を講じるべきです。
ビンチンで仮想化セキュリティを強化
仮想化環境は様々なセキュリティ脅威に対して脆弱性があるため、仮想化セキュリティは重要な分野です。ビンチン バックアップ&リカバリーは、さまざまな仮想化環境を保護し、仮想マシンのバックアップに最適な選択です。
Vinchin Backup & Recovery はVMのバックアップと復元をVMware vSphere、Hyper-V、XenServer、XCP-ng、oVirt、Oracle OLVMなど、さまざまなプラットフォームでサポートしています。
エージェントレス バックアップは、バックアップ エージェントのインストールを必要としないため、バックアップ作業をはるかに短時間で簡単に行うことができます。インスタント リカバリーにより、15秒以内に失敗した仮想マシンをバックアップから復旧することが可能です。マルチハイパーバイザー環境では、別のホスト上への仮想マシン バックアップの復元(V2V)により、リソースをより効率的に利用できます。また、バックアップ コピーを作成することで、データの安全性をさらに高めます。
ランサムウェア対策機能は自動的にファイルの完全性をチェックし、ファイルの種類が変更された場合やファイルが暗号化され、改ざんされたファイルがバックアップストレージに保存されないことを検出できます。すでにバックアップストレージに保存されているデータも、Vinchin以外のアプリケーションによる改ざんから保護されます。
シンプルなユーザーインターフェースと信頼性の高い機能で、簡単に仮想環境を保護できます。ほんの数ステップで導入可能です。
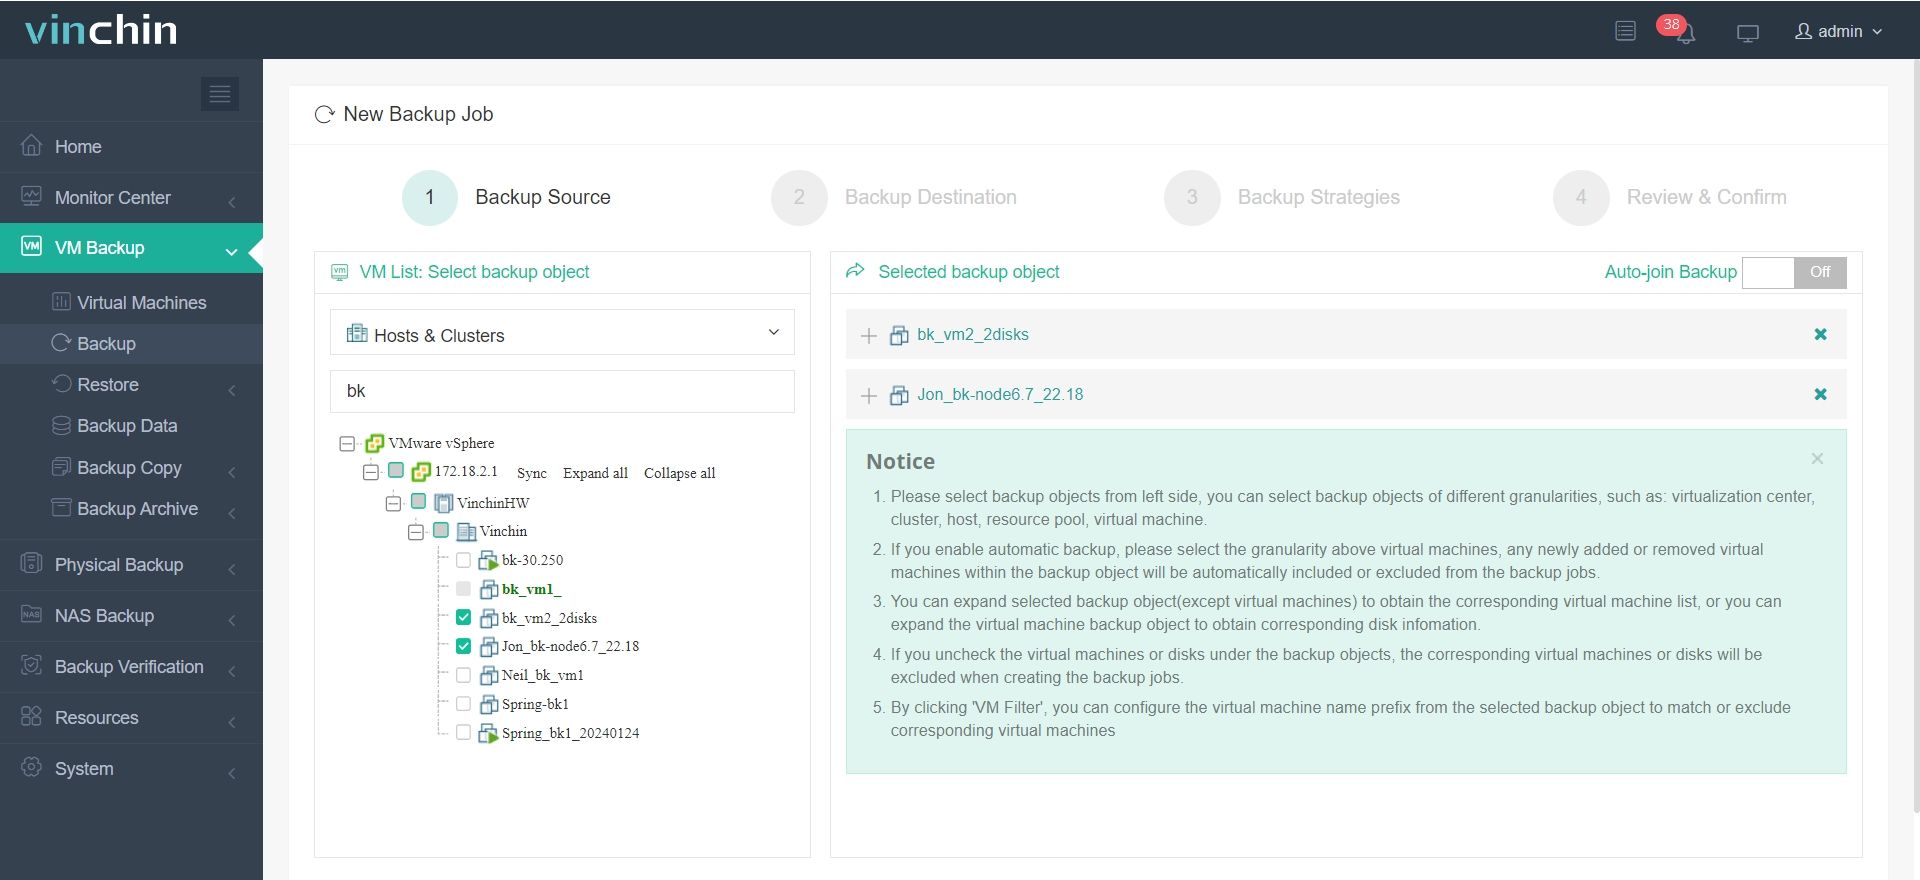
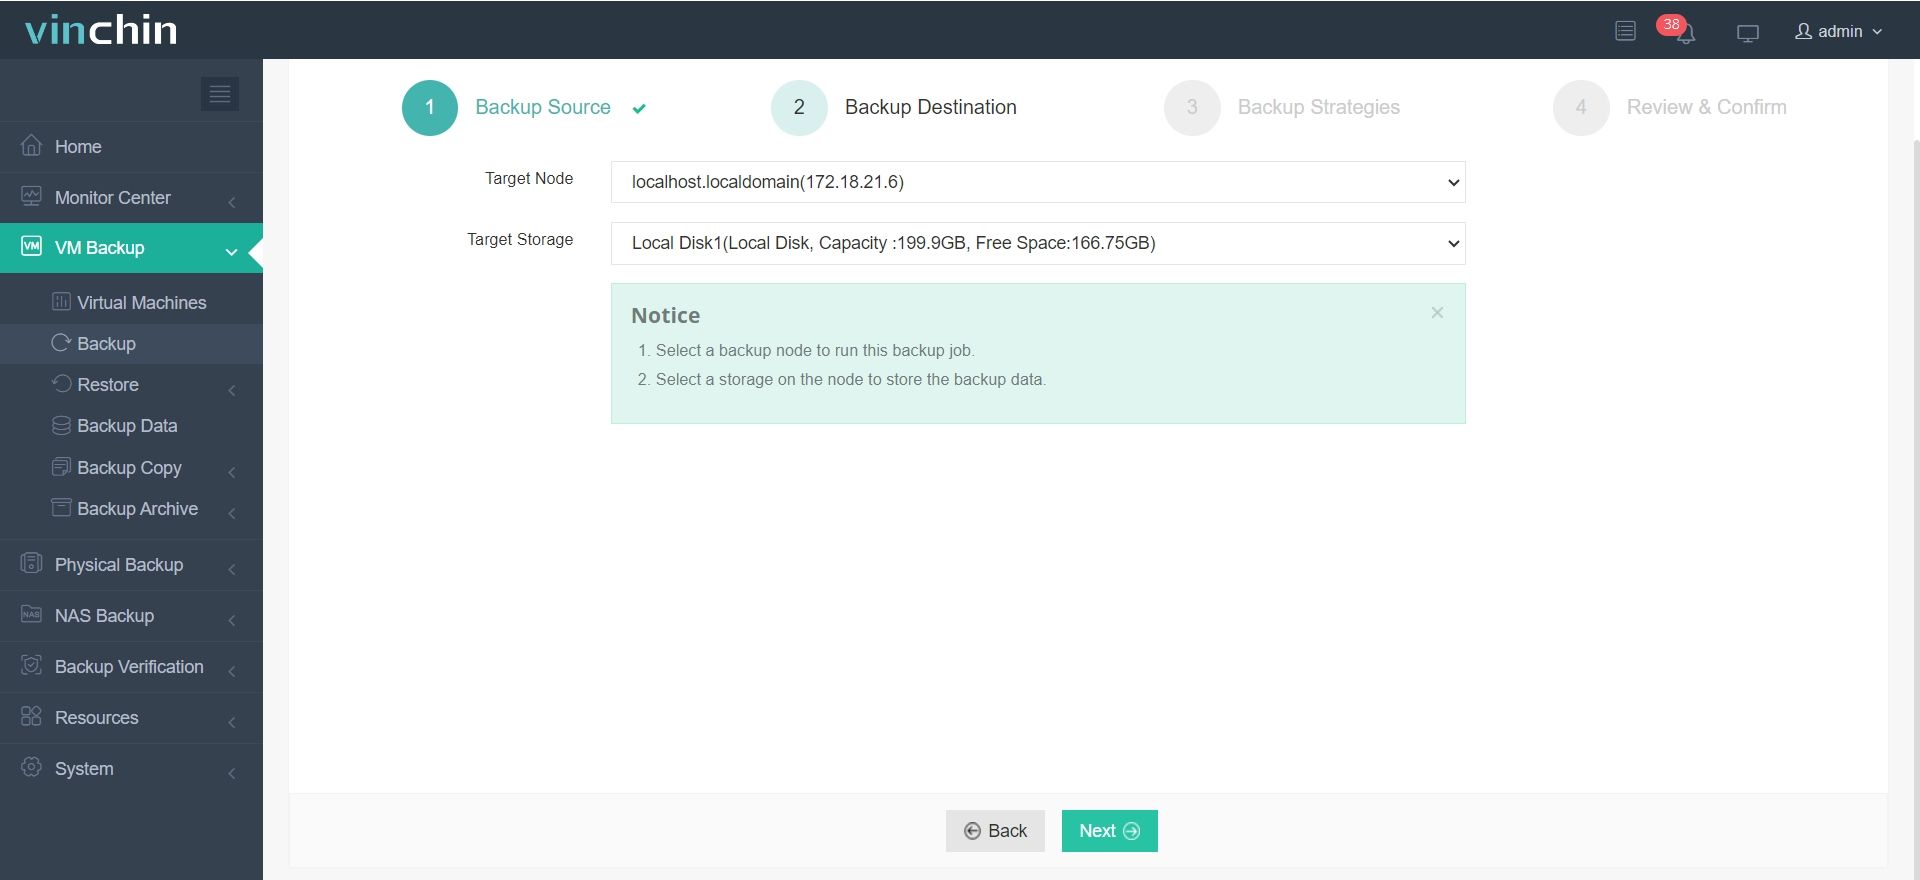
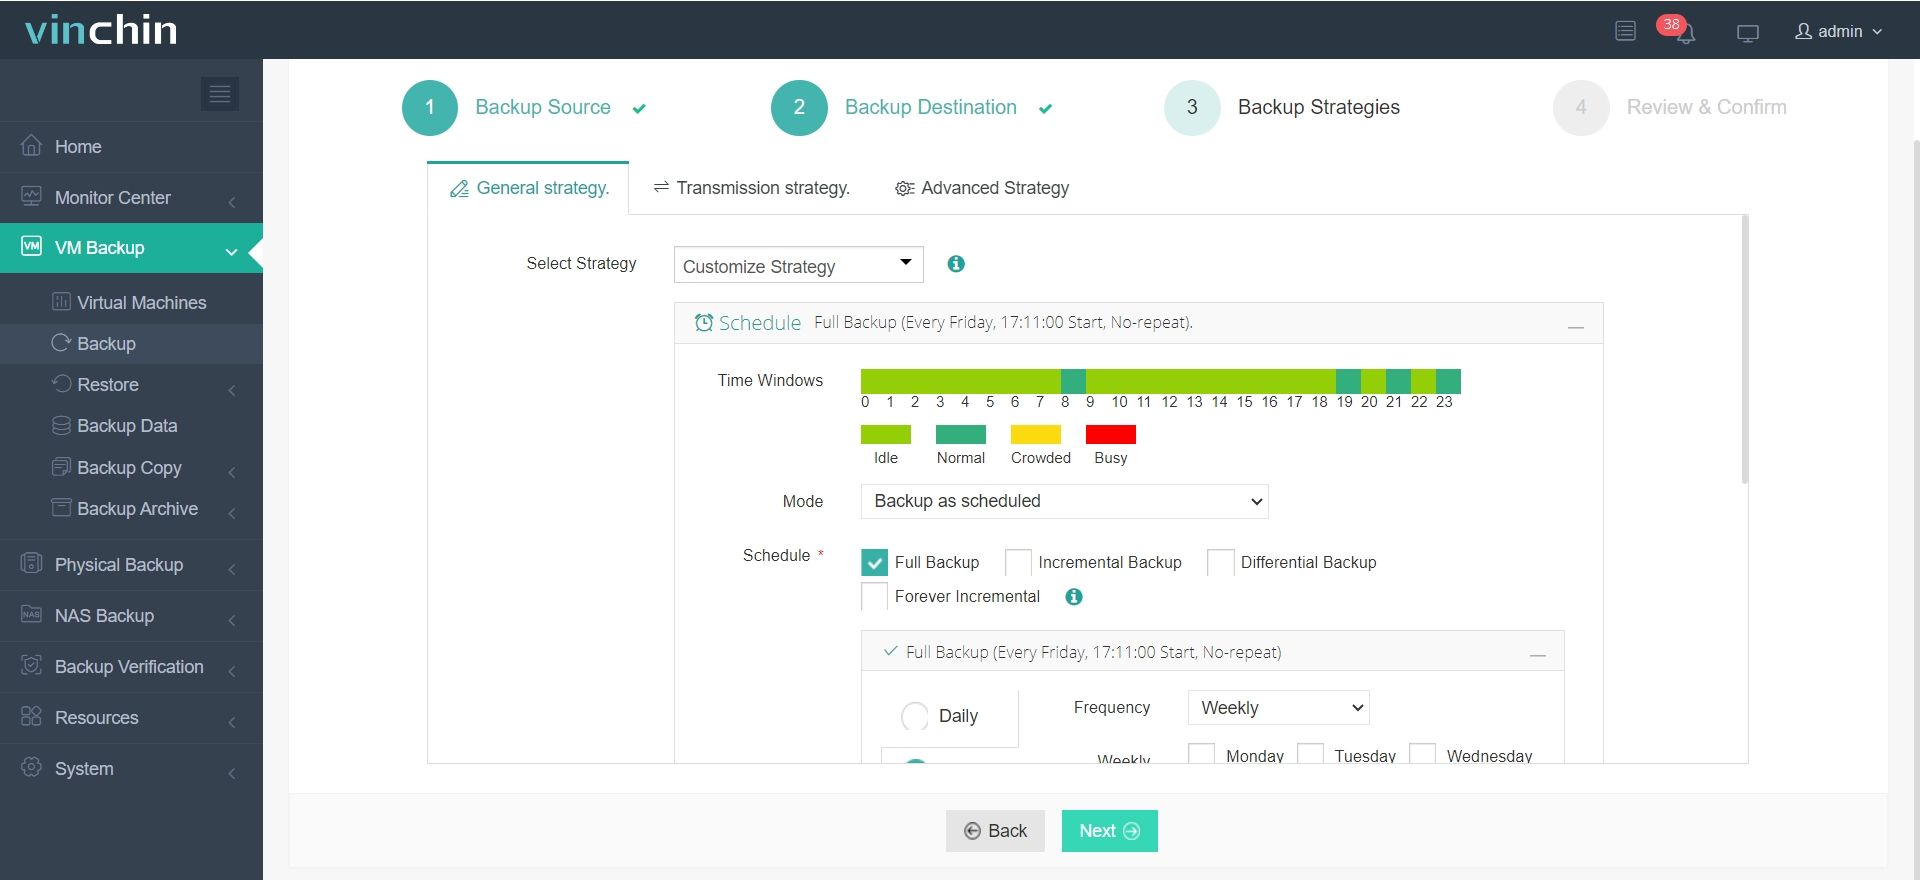
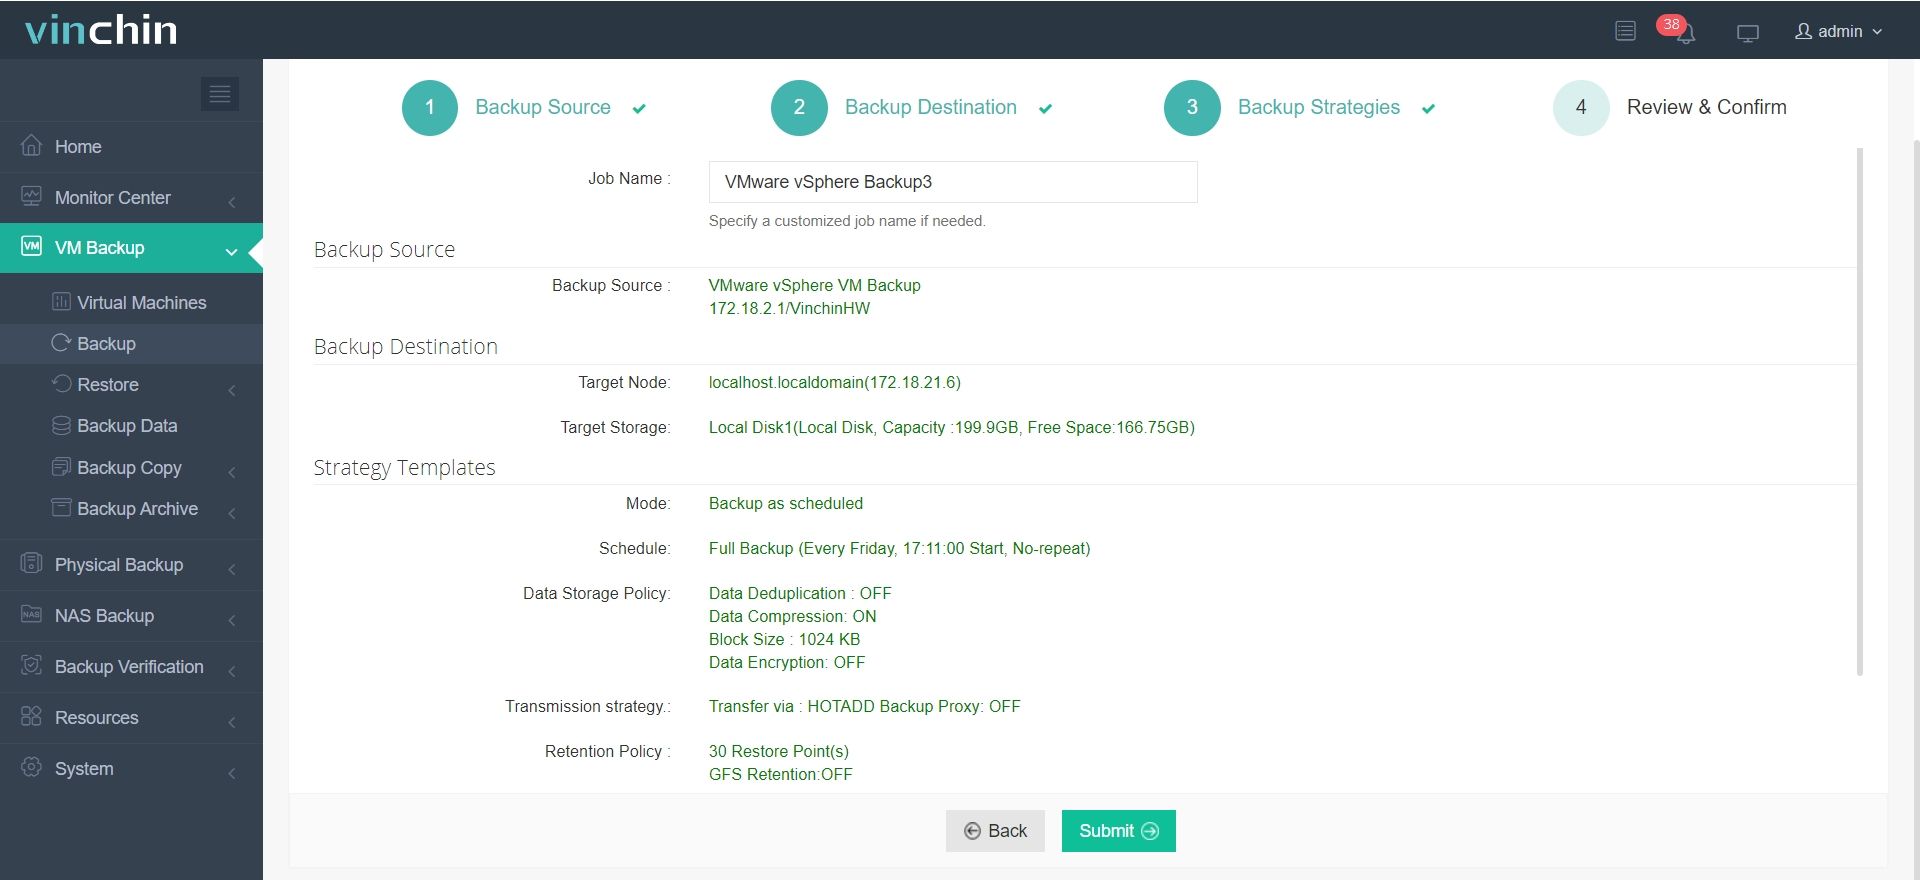
Vinchin Backup & Recoveryの操作は非常に簡単で、ほんの数ステップだけで完了します。
1.ホスト上の仮想マシンを選択するだけです
2. バックアップ先を選択します
3.戦略を選択
4.最後にジョブを送信
さらに、Vinchinでは60日間のフル機能無料トライアルを提供しているため、インストールファイルをこちらから直接入手するか、またはこちらから直接お問い合わせいただき、カスタマイズされたソリューションを受けることができます!
Vinchinは世界中に多くの現地パートナーを擁しています。現地のVinchinパートナーに連絡して、現地のビジネスをサポートを受けましょう。
仮想化の一般的なリスクに関するよくある質問
Q1:クラウドサービスと仮想化の関係はどのようなものですか?
A1:多くのクラウドコンピューティングサービスプロバイダーは、オンデマンドでスケーラブルなコンピューティングリソースを提供するために仮想化技術を利用しています。
組織は、異なるビジネスニーズに対応するために、プライベートクラウド、パブリッククラウド、またはハイブリッドクラウドモデルのいずれかを選択できます。
Q2: 仮想化がコンプライアンスと監査に与える影響はどれほどですか?
仮想化は組織のITインフラを変える可能性があるため、既存のポリシーおよび手順が引き続き適用可能かどうか再評価する必要があります。
監査証跡とログ記録は、特に規制の厳しい業界においてコンプライアンスを維持するために重要です。
結論
要するに、仮想化はコンピューティング・リソースを展開および管理するための、より効率的で柔軟な方法を提供します。また、仮想化には、VMスプロールやVMエスケープといったリスクや課題も伴います。
これらのリスクを軽減し、重要なデータを効果的に保護するために、包括的なバックアップおよびリカバリーソリューションである Vinchin Backup & Recovery を使用して、仮想化セキュリティを強化し、ビジネスに安心を提供できます。