Kopia zapasowa danych i odzyskiwanie po katastrofach zawsze były problemem dla przedsiębiorstw, które podejmują duże wysiłki, aby zachować dane krytyczne. Tworzenie kopii zapasowych danych i odzyskiwanie danych krytycznych ma kluczowe znaczenie dla każdego przedsiębiorstwa. Utrata danych krytycznych oznacza upadek firmy.
Dla przedsiębiorstw, gdy dane zostaną uszkodzone z powodu nieodwracalnych sił przyrody lub czynników ludzkich, nie tylko stwarza to duże trudności w działaniu firmy, ale również poważnie wpływa na jej wiarygodność, powodując, że przedsiębiorstwo traci konkurencyjną przewagę i ponosi niepodlegające oszacowaniu straty. Informacje cyfrowe stanowią największy majątek przedsiębiorstwa. Dlatego odbudowa danych po katastrofie jest nieodzowna.
Czym jest odzyskiwanie po katastrofie (DR)?
Odzyskiwanie po katastrofie oznacza proces ponownego uruchamiania danych, sprzętu i oprogramowania systemu informatycznego oraz przywracania normalnego funkcjonowania działalności po katastrofie naturalnej lub spowodowanej przez człowieka.
Czym jest plan odzyskiwania po katastrofie?
Plan odzyskiwania po katastrofie to dokument, który określa, w jaki sposób organizacja może wznowić działalność po wystąpieniu katastrofy. Plan ten jest stosowany we wszystkich obszarach organizacji, które opierają się na technologii informacyjnej (IT).
Plan odzyskiwania po katastrofie (DRP) określa, jakie dokładnie działania musi podjąć organizacja, aby zminimalizować skutki katastrofy – tak aby mogła kontynuować realizację operacji krytycznych dla jej misji.
Zanim utworzy strategię odbudowy po kryzysie (DRP), organizacja najpierw analizuje procesy biznesowe i potrzeby związane z ciągłością działalności. Następnie wykonuje analizę ryzyka (RA) i analizę skutków zakłóceń działalności (BIA) oraz ustala cele odbudowy.
Dlaczego plan odzyskiwania po katastrofie jest ważny?
Odzyskiwanie po katastrofach jest krytyczne, ponieważ umożliwia firmom:
Przewidywać i zapobiegać zdarzeniom, których można uniknąć.
Odpowiadać na nieuniknione zdarzenia i odbudować się po nich.
W przypadku wystąpienia katastrofy plan odzyskiwania może zmniejszyć straty i pomóc zespołom w odpowiednim zareagowaniu na problem. Dlatego też odzyskiwanie po katastrofach może przynieść następujące korzyści w trakcie i po zaistnieniu sytuacji kryzysowej:
Ograniczanie skutków nieprzewidzianych zdarzeń.
Utrzymuj działanie usług i operacji w czasie kryzysu.
Minimalizuj utraty przychodów.
Umożliwia płynne i szybkie przywracanie systemu.
Pomóż zespołowi zachować spokój, gdy uderzy katastrofa.
Niektóre firmy wymagają planów odzyskiwania po katastrofach w celu spełnienia przepisów dotyczących zgodności. Przedsiębiorstwa działające w sektorach finansowym, zdrowotnym i rządowym często mają obowiązek prawny przygotowania się do jakiejś formy odzyskiwania po katastrofach.
Cel Odbudowy Punktowej (RPO) i Cel Odbudowy Czasowej (RTO)
Cel Odbudowy Punktowej (RPO) to maksymalny akceptowalny przedział czasu, w którym dane transakcyjne są tracone z usługi IT.
Na przykład, jeśli RPO jest mierzone w minutach, to w praktyce kopie zapasowe w postaci lustrzanego odbicia poza lokalizacją muszą być utrzymywane stale, ponieważ codzienna kopia zapasowa poza lokalizacją nie będzie wystarczająca.
Czas odbudowy (RTO) to zaplanowany czas oraz poziom usług, w ramach których proces biznesowy musi zostać przywrócony po zakłóceniu, aby uniknąć przerwy w ciągłości działalności.
Zgodnie z metodologią planowania ciągłości działalności, RTO jest ustalany podczas analizy wpływu na działalność (BIA) przez właściciela (właścicieli) procesu, w tym identyfikację ram czasowych dla alternatywnych lub ręcznych rozwiązań obejściowych.
Odporność na katastrofy VS Odporność na błędy VS Odbudowa po katastrofie
Odporność na katastrofy: odnosi się do zapewnienia nieprzerwanego działania systemu produkcyjnego w czasie katastrofy oraz jak najmniejszych strat danych tego systemu.
Odporność na błędy: odnosi się do możliwości zapewnienia, że system komputerowy będzie nadal działał, nawet gdy oprogramowanie i sprzęt komputerowy ulegną awarii.
Współczynnik odporności na błędy można osiągnąć dzięki nadmiarowości sprzętowej, sprawdzaniu błędów i wymianie gorącej oraz pewnemu specjalnemu oprogramowaniu, podczas gdy odzyskiwanie po katastrofach musi być realizowane poprzez technologie takie jak nadmiarowość systemu, wykrywanie katastrof i migracja systemu. Gdy awaria sprzętu nie może zostać rozwiązana przez mechanizm odporności na błędy i powoduje przestój systemu, rozwiązanie tej awarii należy do kategorii odzyskiwania po katastrofach.
Odzyskiwanie po katastrofie: odnosi się do możliwości przywrócenia systemu do normalnego funkcjonowania po wystąpieniu katastrofy.
Zdolność do przeżywalności w przypadku katastrofy podkreśla możliwość zapewnienia nieprzerwanego działania systemu podczas katastrofy, podczas gdy odzyskiwanie po katastrofie koncentruje się na przywracaniu systemów po wystąpieniu katastrofy.
Odzyskiwanie po katastrofach i kopie zapasowe mają różne zastosowania
Celem odzyskiwania po katastrofach jest zapewnienie „ciągłości działania” danych i usług systemowych, czyli w przypadku awarii systemu, nadal możliwe jest normalne udostępnianie danych i usług w sieci, tak aby system nie uległ zatrzymaniu.
Kopia zapasowa to "proces przenoszenia danych online na dane offline", a jej celem jest radzenie sobie z błędami logicznymi w danych systemowych i zachowywanie danych historycznych.
Dlatego dziś, gdy różnorodne technologie odpornościowe są powszechne, systemy tworzenia kopii zapasowych nadal są niezastąpione.
Kopia zapasowa to fundament
Kopia zapasowa oznacza proces kopiowania całego systemu lub części zestawu danych z dysku twardego lub macierzy serwera aplikacji na inne nośniki danych w celu zapobieżenia utracie danych spowodowanej błędami w działaniu systemu lub jego awarią.
Kopia zapasowa jest ostatnią linią obrony zapewniającą wysoką dostępność danych, a jej celem jest przywracanie danych w przypadku awarii danych systemowych.
Odzyskiwanie po katastrofie jest niezbędne
Zatem jeśli system kopii zapasowych jest zbudowany, czy oznacza to, że nie ma potrzeby stosowania systemu odzyskiwania po katastrofie? To również zależy od oczekiwań działu biznesowego względem wskaźników RTO/RPO. Jeśli na przykładową bazę danych 1TB dopuszczalne są parametry RTO = 8 godzin i RPO = 1 dzień, wówczas system kopii zapasowych może spełniać wymagania. Jednocześnie zadaniem kopii zapasowych jest radzenie sobie z błędami logicznymi w danych systemu oraz z zachowaniem danych historycznych. Mogą one jedynie spełnić cel odzyskiwania danych w przypadku ich utraty lub uszkodzenia, ale nie mogą zapewnić natychmiastowego przejęcia działalności biznesowej.
Dlatego odzyskiwanie danych jest również kluczowe dla niektórych krytycznych działów biznesu. Oznacza to, że w przypadku awarii systemu produkcyjnego jego funkcje mogą zostać przejęte przez system odzyskiwania danych, a praca może być kontynuowana w trybie normalnym.
Odzyskiwanie po katastrofach może zapewnić dobre wskaźniki RTO i RPO. W tym samym czasie, system odzyskiwania po katastrofach zlokalizowany w oddali posiada możliwość przeciwdziałania różnym katastrofom, zwłaszcza regionalnym i zniszczycielskim, oraz stosunkowo kompletne funkcje ochrony danych i odzyskiwania po katastrofach, aby zagwarantować integralność danych i ciągłość działalności w przypadku wystąpienia katastrofy oraz zapewnić możliwość jak najszybszego przywrócenia systemu w celu zminimalizowania strat.
Odzyskiwanie po katastrofach nie może zastąpić kopii zapasowych
System odzyskiwania po katastrofach dokładnie skopiuje wszystkie zmiany w systemie produkcyjnym na stronę odzyskiwania, w tym pracę, której nie chcesz kopiować. Na przykład, jeśli tabela informacji użytkownika w systemie rozliczeń zostanie przypadkowo usunięta, to również strona odzyskiwania zostanie całkowicie usunięta. W tym momencie należy odzyskać najnowszą kopię zapasową z systemu kopii zapasowych, aby przywrócić błędnie usunięte informacje. Dlatego system odzyskiwania po katastrofach nie może zastąpić systemu kopii zapasowych.
Jaka jest różnica między ciągłością działalności a odzyskiwaniem po katastrofie?
Ludzie często mylą plan odzyskiwania po katastrofie z planem ciągłości działalności. Tak, plan odzyskiwania po katastrofie jest istotną częścią planu ciągłości działalności, ale te dwa plany nie są jednakowe.
Chociaż planowanie ciągłości działalności i planowanie odzyskiwania po katastrofie są ze sobą powiązane, mają one różne podejście. Pierwsze koncentruje się na całkowitej działalności firmy, podczas gdy drugie skupia się głównie na systemach informatycznych. Planowanie ciągłości działalności obejmuje kilka konkretnych planów, w tym plan odzyskiwania po katastrofie. Te dwa plany różnią się zakresem, jednak planowanie odzyskiwania po katastrofie uważane jest za podzbiór planowania ciągłości działalności. Bez taktycznego planu działania, który natychmiastowo rozwiąże przestój systemu informatycznego, plan ciągłości działalności jest skazany na niepowodzenie.
Jak przedsiębiorstwa powinny tworzyć własne plany odzyskiwania po katastrofie?
W jaki sposób przedsiębiorstwo tworzy plan odzyskiwania po katastrofie zależy przede wszystkim od potrzeb biznesowych:
Oto lista kontrolna planu odzyskiwania po katastrofie, która pomoże doskonale opracować Twój plan.
Popularne metody łączenia odzyskiwania po katastrofach
Na podstawie powyższych powodów, sektor ten generalnie stosuje się do poniższych metod tworzenia systemów odzyskiwania po katastrofach:
1. Zbuduj lokalny system backupowy w datacentrum
2. Zbuduj system kopia zapasowej poza lokalizacją
Ta metoda może spełnić funkcje kopii zapasowych i odzyskiwania po katastrofach w oddali, w tej samej cenie co system backupowy, a także może zapobiec utracie danych w głównym centrum produkcyjnym spowodowanej trzęsieniami ziemi, pożarami lub innymi katastrofami.
3. System kopii zapasowych + system odzyskiwania po katastrofie w miejscu poza siedzibą
To idealne zintegrowane rozwiązanie systemu odzyskiwania po katastrofach, które w dużym stopniu może uniknąć różnych możliwych błędów.
Wybieranie rozwiązania do odzyskiwania po katastrofie
Jako profesjonalny dostawca rozwiązań do ochrony danych, Vinchin dysponuje wiodącą technologią odzyskiwania po katastrofach dla różnych problemów związanych z bezpieczeństwem danych i oferuje niezawodne rozwiązania do odzyskiwania po katastrofach każdemu klientowi z wielu branż.
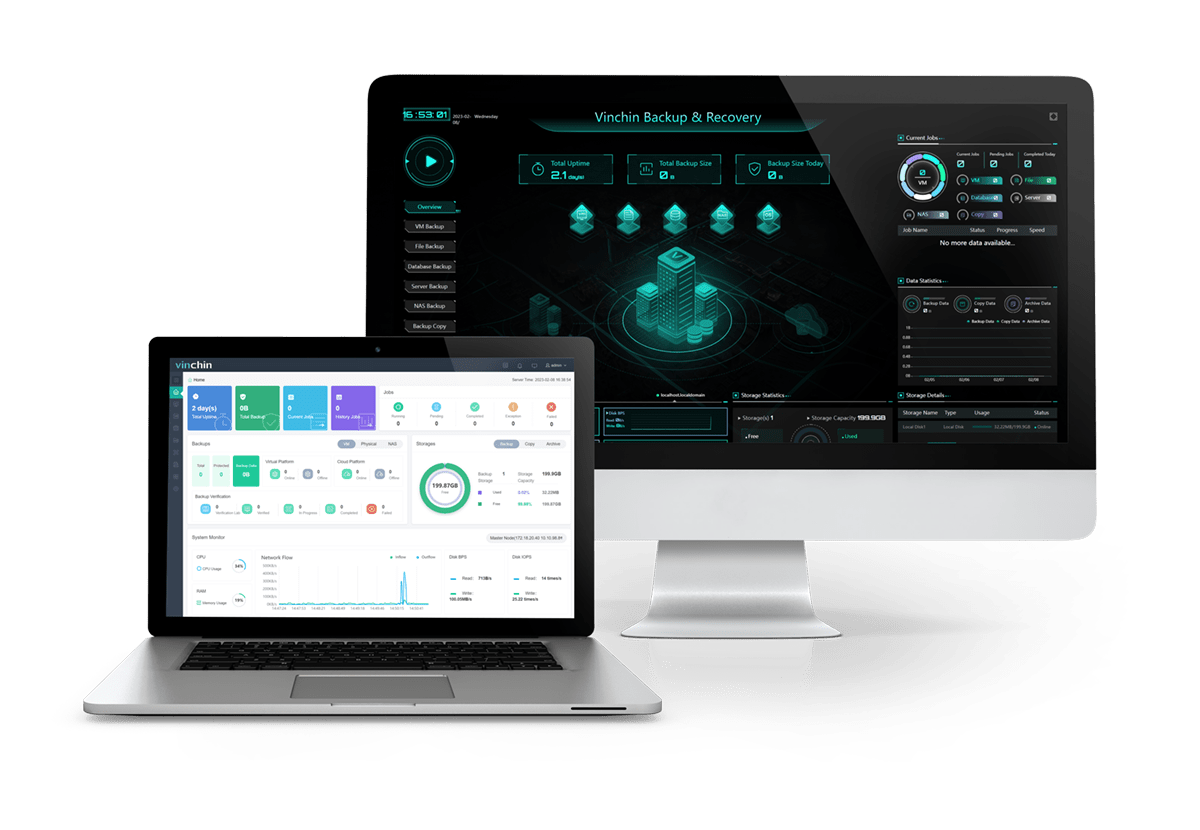
Vinchin Backup & Recovery to profesjonalne rozwiązanie obsługujące kopie zapasowe danych maszyn wirtualnych takich jak VMware vSphere, Hyper-V, XenServer, XCP-ng, oVirt, RHV, OpenStack i inne, a także inne dane jak bazy danych, NAS, serwer plików i inne.
Używając Vinchin Backup & Recovery, możesz natychmiast odzyskać całą maszynę wirtualną wraz ze wszystkimi danymi z dowolnego punktu przywracania (niezależnie od tego, czy jest to pełna kopia zapasowa, kopia przyrostowa czy różnicowa), bez wpływu na oryginalne dane kopii zapasowej. Każdą kopię zapasową poddaną deduplikacji lub skompresowaną można odzyskać. Jest to doskonałe rozwiązanie zapewniające ciągłość działania, minimalizujące straty wynikające z przerw w kluczowych operacjach biznesowych spowodowanych katastrofą lub awarią systemu.
Rozwiązanie Vinchin Backup & Recovery jest również przydatne w przypadku odzyskiwania po katastrofach, ponieważ funkcja natychmiastowego odzyskiwania i migracji międzyplatformowej pozwoli odzyskać nieodporną maszynę wirtualną z kopii zapasowej w ciągu 15 sekund oraz przenosić maszyny wirtualne między różnymi hipernadzorcami wedle uznania (funkcja ta nie obsługuje obecnie Hyper-V).
Vinchin Backup & Recovery została wybrana przez tysiące firm i organizacji do odzyskiwania danych, a Ty również możesz rozpocząć korzystanie z tego zaawansowanego systemu dzięki 60-dniowej wersji próbnej z pełnymi funkcjami. Kliknij przycisk, aby pobrać pakiet instalacyjny.
Podsumowanie
Odzyskiwanie po katastrofach polega na przywracaniu danych, systemów sprzętowych i programowych po katastrofie naturalnej lub wywołanej przez człowieka, w celu возnowienia normalnych operacji biznesowych. dobrze zaprojektowany plan odzyskiwania po katastrofach jest niezbędny do zminimalizowania skutków katastrof, zapewnienia ciągłości działalności biznesowej i ochrony krytycznych danych.