
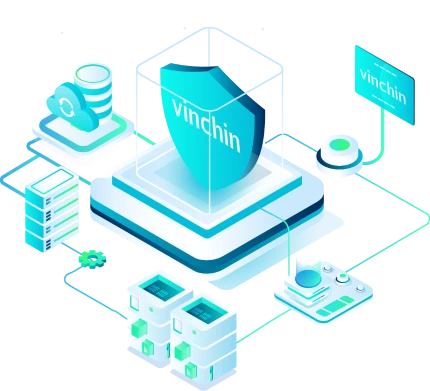

Po włączeniu Vinchin blokuje całą pamięć kopii zapasowych na poziomie systemu – przyznając uprawnienia do zapisu i modyfikacji wyłącznie autoryzowanym aplikacjom Vinchin. Każde żądanie we/wy z nieautoryzowanych programów jest automatycznie odrzucane, uniemożliwiając oprogramowaniu ransomware dostęp do danych kopii zapasowych, nawet jeśli przeniknie ono do środowiska produkcyjnego
Dlaczego potrzebujesz ochrony przed ransomware
Ponad 72%
organizacji doświadczyło prób ataków ransomware w 2025 roku
5,08 mln USD
średni całkowity koszt incydentu ransomware w 2025 roku
109+
W 2025 roku na całym świecie aktywne były grupy zajmujące się oprogramowaniem ransomware
Współistniejąc z nowoczesną technologią wirtualizacji, stale zmieniające się zagrożenia cyberbezpieczeństwa stają się coraz trudniejsze do wychwycenia. W tej niekończącej się grze w chowanego pierwszą i najważniejszą rzeczą, jaką możemy zrobić, aby zwyciężyć, jest wyścig z czasem — ustanowienie kompletnego i nowoczesnego planu ochrony, zanim ransomware dotrze do naszych bezcennych zasobów cyfrowych.
Co musi zapewniać rozwiązanie do ochrony przed ransomware

Niezmienna kopia zapasowa
Punkty przywracania odporne na ransomware, których nie można zmodyfikować, zaszyfrować ani usunąć – nawet jeśli dane logowania administratora zostaną przejęte.

Kopie poza siedzibą
Wiele kopii zapasowych przechowywanych w lokalizacjach lokalnych, zdalnych i w chmurze gwarantuje, że co najmniej jedna czysta kopia przetrwa każdy pojedynczy wektor ataku.

Szyfrowanie end-to-end
Kopie zapasowe danych szyfrowane podczas przesyłania i przechowywania — zapewniając, że skradzione pliki kopii zapasowych nie mogą zostać odczytane ani wykorzystane przez atakujących.

Skanowanie Złośliwego Oprogramowania
Automatycznie skanuj dane kopii zapasowej w poszukiwaniu złośliwego oprogramowania przed przywróceniem, zapewniając, że nigdy nie odzyskasz już zainfekowanego systemu.

Weryfikacja integralności kopii zapasowej
Automatyczna weryfikacja potwierdza, że każda kopia zapasowa jest odtwarzalna, zanim będzie potrzebna — a nie dopiero po ataku.

Szybkie odzyskiwanie
Przywróć krytyczne systemy w ciągu 15 sekund od ataku ransomware, minimalizując przestoje w działalności i wpływ finansowy.
Jak Vinchin chroni Cię przed oprogramowaniem ransomware
Ochrona Przechowywania Danych
Ochrona WORM
Ochrona WORM (Write Once, Read Many) firmy Vinchin sprawia, że dane kopii zapasowych pozostają niezmiennie tylko do odczytu przez z góry ustalony okres przechowywania. Punkty przywracania kopii zapasowych nie mogą zostać zmodyfikowane, zaszyfrowane ani usunięte – nawet przez administratorów z przejętymi poświadczeniami. Twoje czyste punkty przywracania pozostają nienaruszone bez względu na wszystko
Skanowanie przed odzyskiwaniem w poszukiwaniu złośliwego oprogramowania
Vinchin automatycznie skanuje dane kopii zapasowej pod kątem złośliwego oprogramowania podczas procesu tworzenia kopii zapasowej, korzystając z zewnętrznych baz wirusów z możliwością aktualizacji zarówno online, jak i offline. Przed każdą operacją przywracania dane kopii zapasowej są weryfikowane jako czyste – dzięki czemu nigdy nie odtworzysz już zainfekowanego systemu.
Weryfikacja kopii zapasowej w odizolowanym środowisku
Automatyczna weryfikacja odzyskiwania przebiega w izolowanym środowisku, potwierdzając, że każda kopia zapasowa jest odtwarzalna i wolna od ryzyka ponownego zainfekowania, zanim faktycznie będzie potrzebna. Regularne testy weryfikacyjne eliminują niepewność „czy moja kopia zapasowa naprawdę zadziała?”
Szyfrowanie end-to-end
Dane kopii zapasowych są szyfrowane za pomocą szyfrowania AES-256 zarówno w spoczynku, jak i podczas przesyłania. Szyfrowana transmisja chroni kopie zapasowe i archiwa przed przechwyceniem podczas transferu. Każda operacja odzyskiwania wymaga unikalnego hasła, co dodaje dodatkową warstwę weryfikacji tożsamości.
Architektura kopii zapasowych 3-2-1
Vinchin sprawia, że stosowanie zasady 3-2-1 jest proste – 3 kopie danych, na 2 różnych typach pamięci masowej, z 1 kopią zewnętrzną w chmurze (AWS S3, Azure i inne). Przynajmniej jedna kopia zawsze pozostaje poza zasięgiem pojedynczego ataku ransomware
Dlaczego zespoły IT ufają Vinchin, gdy uderza ransomware

15-sekundowe odzyskiwanie
Odzyskiwanie natychmiastowe przywraca krytyczne systemy do działania w 15 sekund przy użyciu kopii zapasowych przechowywanych poza siedzibą firmy — dzięki temu Twoja firma działa bez przerwy, nawet gdy środowisko główne jest wciąż pod atakiem.

Wiele warstw, jedna platforma
Blokada pamięci masowej, niezmienne kopie zapasowe, skanowanie w poszukiwaniu złośliwego oprogramowania, szyfrowanie end-to-end i automatyczna weryfikacja — wszystko wbudowane w jedną platformę, bez konieczności korzystania z dodatkowych narzędzi.

Zgodny z wymogami
Niezmienny magazyn, dzienniki audytu i automatyczne raporty weryfikacyjne spełniają wymogi RODO od razu po wdrożeniu.

Stworzone dla zespołów każdej wielkości
Każda warstwa ochrony jest włączana prostymi kliknięciami w jednej konsoli internetowej — bez skryptów, bez złożoności, bez potrzeby specjalisty.
Globalny sukces klienta
Prawdziwe historie odzyskiwania po awarii
“To oprogramowanie jest jak lekarstwo na wszystkie nasze potrzeby. Bezproblemowa konfiguracja i ustawienia zadań, szybkie tworzenie kopii zapasowych oVirt i MySQL, wiele opcji odzyskiwania, a co najlepsze, ochrona kopii zapasowych przed ransomware.”
Dowiedz się więcej o przypadkachPobierz rozwiązanie do ochrony przed ransomware już teraz
Zobacz, jak naprawdę działa kopia zapasowa odporna na ransomware – zacznij chronić swoje dane już dziś
Bezpłatny okres próbny
* 60-dniowy bezpłatny okres próbny
Porozmawiaj z ekspertem
* Bezpłatna ocena rozwiązania
Najczęściej zadawane pytania
Q1: Jaka jest różnica między ransomware a innym złośliwym oprogramowaniem?
A: W przeciwieństwie do wirusów lub oprogramowania szpiegującego, które działają po cichu, ransomware jest zaprojektowany tak, aby był natychmiast widoczny – jego celem jest wymuszenie okupu, a nie ukrycie działania. Współczesny ransomware często łączy szyfrowanie danych z eksfiltracją danych, grożąc publicznym ujawnieniem skradzionych danych, jeśli okup nie zostanie zapłacony – taktyka znana jako podwójne wymuszenie.
Q2: Ile czasu zajmuje wykrycie typowego ataku ransomware?
A: Według badań branżowych, średni czas przebywania ransomware – okres między początkową infiltracją a wykryciem – wynosi od kilku dni do kilku tygodni. Atakujący wykorzystują ten czas na mapowanie sieci, eskalację uprawnień i wyłączanie zabezpieczeń przed uruchomieniem szyfrowania, co sprawia, że wczesne wykrycie jest niezwykle trudne.
Q3: Jak zidentyfikować czysty punkt przywracania po ataku ransomware?
A: Pracuj wstecz od potwierdzonej daty infekcji, aby zidentyfikować punkty odzyskiwania kopii zapasowych, które poprzedzają atak. Porównaj znaczniki czasu kopii zapasowych z wszelkimi nietypowymi dziennikami aktywności systemu. Zweryfikuj integralność kandydatów na punkty odzyskiwania przed przywróceniem — kopia zapasowa utworzona w oknie ataku może już zawierać zaszyfrowane lub uszkodzone dane.
Q4: Jak często należy testować kopie zapasowe pod kątem gotowości do odzyskiwania po ataku ransomware?
A: Najlepsze praktyki zalecają automatyczną weryfikację kopii zapasowych po każdym zadaniu tworzenia kopii zapasowej, w połączeniu z kwartalnymi pełnymi próbami odtwarzania w odizolowanym środowisku. Wiele organizacji odkrywa, że ich kopie zapasowe nie nadają się do odzyskania dopiero podczas rzeczywistego incydentu — a wtedy jest już za późno. Regularne testowanie eliminuje to ryzyko.
Q5: Jaka jest różnica między odzyskiwaniem po ataku ransomware a odzyskiwaniem po awarii?
A: Disaster recovery zazwyczaj zajmuje się awariami infrastruktury — usterkami sprzętu, klęskami żywiołowymi, przerwami w zasilaniu. Odtwarzanie po ataku ransomware dodaje kolejną warstwę złożoności: nie tylko trzeba przywrócić systemy, ale także zidentyfikować i zamknąć wektor infekcji, zweryfikować czystość wszystkich przywróconych systemów przed ponownym podłączeniem ich do sieci, a samo środowisko odtwarzania musi być odizolowane, aby zapobiec ponownej infekcji podczas procesu przywracania.