
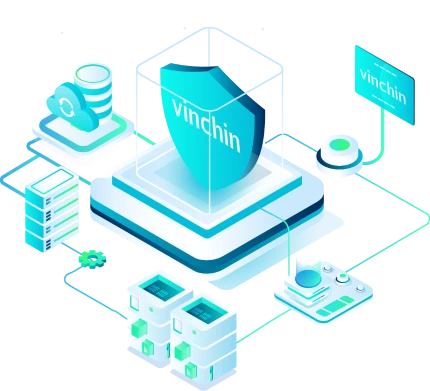

Etkinleştirildiğinde, Vinchin tüm yedekleme depolamasını sistem düzeyinde kilitler - yazma ve değiştirme izinlerini yalnızca yetkili Vinchin uygulamalarına verir. Yetkisiz programlardan gelen tüm G/Ç istekleri otomatik olarak reddedilir, böylece fidye yazılımı üretim ortamınıza sızsa bile yedekleme verilerinize ulaşamaz
Neden Ransomware Koruma İhtiyacınız Var
%72'nin üzerinde
2025'te kuruluşların fidyeye dayalı saldırılara maruz kaldığı
5,08 milyon $
2025'te bir fidye yazılımı olayının ortalama toplam maliyeti
109+
2025'te fidye yazılımı grupları dünya çapında aktifti
Modern sanallaştırma teknolojisiyle bir arada var olan, sürekli değişen siber güvenlik tehditlerini yakalamak giderek daha da zorlaştı. Bu hiç bitmeyen saklambaç oyununda kazanan olmak için yapabileceğimiz ilk ve en önemli şey, zamanla yarışmaktır--fidye yazılımı paha biçilmez dijital varlıklarımıza gelmeden önce eksiksiz ve en son teknolojiye sahip bir koruma planı oluşturmak.
Fidye Yazılımı Koruması Çözümü Neler Sunmalıdır

Değiştirilemez Yedekleme
Fidye yazılımına karşı korumalı, değiştirilemeyen, şifrelenemeyen veya silinemeyen kurtarma noktaları - yönetici kimlik bilgileri ele geçirilmiş olsa bile.

Şirket Dışı Kopyalar
Yerel, uzak ve bulut konumlarında saklanan birden fazla yedek kopya, herhangi bir tek saldırı vektöründe en az bir temiz kopyanın hayatta kalmasını sağlar.

Uçtan Uca Şifreleme
Aktarım sırasında ve depolamada şifrelenmiş yedekleme verileri - çalınan yedekleme dosyalarının saldırganlar tarafından okunamamasını veya kullanılamamasını sağlar.

Kötücül Yazılım Taraması
Geri yükleme öncesinde yedekleme verilerini otomatik olarak kötü amaçlı yazılımlara karşı tarayın, böylece enfekte olmuş bir sistemi asla geri yüklemeyin.

Yedek Bütünlüğü Doğrulaması
Otomatik doğrulama, her yedeğin ihtiyaç duymadan önce kurtarılabilir olduğunu onaylar - bir saldırı zaten gerçekleştikten sonra değil.

Hızlı Kurtarma
Fidye yazılımı saldırısının ardından kritik sistemleri 15 saniye içinde geri yükleyin, iş kesintisini ve finansal etkiyi en aza indirin.
Vinchin Sizi Fidye Yazılımlarına Karşı Nasıl Korur
Depolama Koruması
WORM Koruması
Vinchin'in WORM (Write Once, Read Many) koruması, yedekleme verilerini önceden belirlenmiş bir saklama süresi boyunca değiştirilemez şekilde salt okunur hale getirir. Yedek kurtarma noktaları, kimlik bilgileri ele geçirilmiş yöneticiler tarafından bile değiştirilemez, şifrelenemez veya silinemez. Temiz kurtarma noktalarınız ne olursa olsun bozulmadan kalır
Kurtarma Öncesi Kötü Amaçlı Yazılım Taraması
Vinchin, üçüncü taraf virüs veritabanları tarafından desteklenen ve hem çevrimiçi hem de çevrimdışı güncelleme yeteneklerine sahip kötü amaçlı yazılımları, yedekleme işlemi sırasında yedekleme verilerini otomatik olarak tarar. Herhangi bir geri yükleme işleminden önce, yedekleme verilerinin temiz olduğu doğrulanır - böylece önceden enfekte olmuş bir sistemi asla geri yüklemezsiniz
Yalıtılmış Ortamda Yedek Doğrulama
Otomatik kurtarma doğrulaması, izole bir ortamda çalışarak her yedeğin kurtarılabilir ve yeniden enfeksiyon riskinden arınmış olduğunu gerçekten ihtiyaç duymadan önce onaylar. Düzenli doğrulama testleri, "yedeğim gerçekten işe yarayacak mı?" belirsizliğini ortadan kaldırır.
Uçtan Uca Şifreleme
Yedekleme verileri hem beklerken hem de aktarım sırasında AES-256 şifreleme kullanılarak şifrelenir. Şifreli İletim, yedekleme kopyalarını ve arşivlerini aktarım sırasında ele geçirilmeye karşı korur. Her kurtarma işlemi için benzersiz bir parola gereklidir ve bu, ek bir kimlik doğrulama katmanı ekler.
3-2-1 Yedekleme Mimarisi
Vinchin, 3-2-1 kuralını uygulamayı kolaylaştırır - verilerin 3 kopyası, 2 farklı depolama türünde ve 1 tanesi bulutta harici konumda (AWS S3, Azure ve daha fazlası). En az bir kopya her zaman tek bir fidye yazılımı saldırısının erişemeyeceği bir yerde kalır
Fidye Yazılımları Saldırdığında BT Ekiplerinin Neden Vinchin’e Güvendiği

15 Saniyede Kurtarma
Anında Kurtarma, kritik sistemleri çevrimdışı yedek kopyaları kullanarak 15 saniye içinde yeniden çevrimiçi hale getirir - birincil ortam hâlâ saldırı altındayken işinizi kesintisiz sürdürmenizi sağlar.

Çok Katman, Tek Platform
Depolama kilidi, değiştirilemez yedekler, kötü amaçlı yazılım taraması, uçtan uca şifreleme ve otomatik doğrulama - tümü tek bir platformda yerleşik olarak sunulur, ek araç gerekmez.

Uyumluluğa Hazır
Değiştirilemez depolama, denetim günlükleri ve otomatik doğrulama raporları GDPR gereksinimlerini kutudan çıktığı gibi karşılar.

Her Ekip Büyüklüğü İçin Tasarlanmıştır
Her koruma katmanı tek bir web konsolunda basit tıklamalarla etkinleştirilir - betik yazımı yok, karmaşıklık yok, uzman gerekmez.
Global Müşteri Başarısı
Varlık Kurtarma Gerçek Hikayeleri
“Yazılım tüm ihtiyaçlarımız için adeta bir ilaç gibi. Zahmetsiz kurulum ve iş yapılandırmaları, hızlı oVirt ve MySQL yedekleme, birçok kurtarma seçeneği ve hepsinden iyisi, fidye yazılımlarına karşı yedekleme koruması.”
Daha Fazla Vaka KeşfedinŞimdi Fidye Yazılımı Koruması Çözümünü Edinin
Fidye yazılımına dayanıklı yedeklemenin gerçekte nasıl çalıştığını görün - verilerinizi bugün korumaya başlayın
Ücretsiz Deneme
* 60 günlük ücretsiz deneme
Bir Uzmanla Konuşun
* Ücretsiz çözüm değerlendirmesi
Sıkça Sorulan Sorular
Q1: Fidye yazılımı ile diğer kötü amaçlı yazılımlar arasındaki fark nedir?
A: Sessizce çalışan virüs veya casus yazılımların aksine, fidye yazılımı hemen görünür olacak şekilde tasarlanmıştır - amacı gasp etmek, gizlilik değil. Modern fidye yazılımları genellikle veri şifrelemeyi veri sızdırmayla birleştirir ve fidye ödenmezse çalınan verileri kamuya açıklamakla tehdit eder; bu taktik çifte gasp olarak bilinir.
Q2: Tipik bir fidye yazılımı saldırısının tespit edilmesi ne kadar sürer?
A: Sektör araştırmalarına göre, ortalama fidye yazılımı kalma süresi - ilk sızma ile tespit arasındaki dönem - günlerden haftalara kadar uzanmaktadır. Saldırganlar bu süreyi ağı haritalamak, ayrıcalıkları yükseltmek ve şifrelemeyi tetiklemeden önce savunmaları devre dışı bırakmak için kullanır, bu da erken tespiti son derece zorlaştırır.
Q3: Fidye yazılımı saldırısından sonra temiz bir kurtarma noktasını nasıl belirlersiniz?
A: Onaylanmış enfeksiyon tarihinden geriye doğru çalışarak saldırıdan önceki yedekleme kurtarma noktalarını belirleyin. Yedekleme zaman damgalarını anormal sistem etkinlik günlükleriyle çapraz kontrol edin. Geri yüklemeden önce aday kurtarma noktalarının bütünlüğünü doğrulayın - saldırı penceresi sırasında oluşturulan bir yedekleme zaten şifrelenmiş veya bozulmuş veriler içerebilir.
Q4: Yedeklemeler fidye yazılımı kurtarma hazırlığı açısından ne sıklıkla test edilmelidir?
A: En iyi uygulama, her yedekleme işinin ardından otomatik yedekleme doğrulaması yapılmasını ve üç ayda bir izole bir ortamda tam kurtarma tatbikatları gerçekleştirilmesini önerir. Birçok kuruluş, yedeklerinin kurtarılamaz olduğunu ancak gerçek bir olay sırasında keşfeder - o noktada ise artık çok geçtir. Düzenli testler bu riski ortadan kaldırır.
Q5: Fidye yazılımı kurtarma ile felaket kurtarma arasındaki fark nedir?
A: Felaket kurtarma tipik olarak altyapı arızalarını ele alır - donanım hataları, doğal afetler, elektrik kesintileri. Fidye yazılımı kurtarma ek bir karmaşıklık katmanı ekler: yalnızca sistemlerin geri yüklenmesi değil, aynı zamanda enfeksiyon vektörünün tanımlanması ve kapatılması, geri yüklenen tüm sistemlerin ağa yeniden bağlanmadan önce temiz olduğunun doğrulanması ve kurtarma ortamının yeniden enfeksiyonu önlemek için izole edilmesi gerekir.