
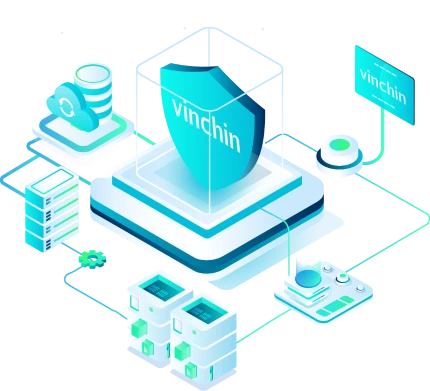

Une fois activé, Vinchin verrouille tout le stockage de sauvegarde au niveau du système, en accordant les autorisations d’écriture et de modification exclusivement aux applications Vinchin autorisées. Toute requête d’E/S provenant de programmes non autorisés est automatiquement refusée, empêchant ainsi les ransomwares d’atteindre vos données de sauvegarde même s’ils infiltrent votre environnement de production
Pourquoi vous avez besoin d'une protection contre les ransomwares
Plus de 72 %
des organisations ont subi des tentatives de rançongiciel en 2025
5,08 millions de dollars
coût total moyen d'un incident de rançongiciel en 2025
109+
Des groupes de ransomwares ont été actifs dans le monde entier en 2025
Coexistant avec la technologie de virtualisation moderne, les menaces de cybersécurité en constante évolution sont devenues de plus en plus difficiles à détecter. Dans ce jeu de cache-cache sans fin, la première et la plus importante chose que nous pouvons faire pour être le gagnant est de courir contre le temps -- établir un plan de protection complet et à la pointe de la technologie, avant que les rançongiciels n'atteignent nos précieux actifs numériques.
Quelles fonctionnalités une solution de protection contre les rançongiciels doit-elle offrir

Sauvegarde immuable
Points de récupération à l'épreuve des ransomwares, impossibles à modifier, chiffrer ou supprimer, même si les identifiants d'administrateur sont compromis.

Copies hors site
Plusieurs copies de sauvegarde stockées sur des emplacements locaux, distants et cloud garantissent qu'au moins une copie saine survit à tout vecteur d'attaque unique.

Chiffrement de bout en bout
Données de sauvegarde chiffrées en transit et au repos, garantissant que les fichiers de sauvegarde volés ne peuvent être ni lus ni exploités par des attaquants.

Analyse Anti-programme malveillant
Analyse automatiquement les données de sauvegarde à la recherche de logiciels malveillants avant la restauration, afin de garantir que vous ne récupérez jamais un système déjà infecté.

Vérification de l'intégrité des sauvegardes
La vérification automatisée confirme que chaque sauvegarde est récupérable avant que vous n'en ayez besoin - pas après qu'une attaque se soit déjà produite.

Récupération rapide
Rétablissez les systèmes critiques dans les 15 secondes suivant une attaque par ransomware, en minimisant les temps d'arrêt et l'impact financier.
Comment Vinchin vous protège contre les ransomwares
Protection du Stockage
Protection WORM
La protection WORM (Write Once, Read Many) de Vinchin rend les données de sauvegarde immuablement en lecture seule pendant une période de rétention prédéfinie. Les points de restauration de sauvegarde ne peuvent pas être modifiés, chiffrés ou supprimés, même par des administrateurs dont les identifiants ont été compromis. Vos points de restauration intègres restent intacts quoi qu’il arrive
Analyse anti-malware avant restauration
Vinchin analyse automatiquement les données de sauvegarde à la recherche de programmes malveillants pendant le processus de sauvegarde, en s’appuyant sur des bibliothèques de virus tierces avec des capacités de mise à jour en ligne et hors ligne. Avant toute opération de restauration, les données de sauvegarde sont vérifiées comme étant saines - vous garantissant de ne jamais restaurer un système déjà infecté.
Vérification des sauvegardes dans un environnement isolé
La vérification automatisée de la récupération s'exécute dans un environnement isolé, confirmant que chaque sauvegarde est récupérable et exempte de tout risque de réinfection avant que vous n'en ayez réellement besoin. Des tests de vérification réguliers éliminent l'incertitude du « ma sauvegarde fonctionnera-t-elle vraiment ? »
Chiffrement de bout en bout
Les données de sauvegarde sont chiffrées à l'aide du chiffrement AES-256, au repos comme en transit. La transmission chiffrée protège les copies de sauvegarde et les archives contre toute interception pendant le transfert. Un mot de passe unique est requis pour chaque opération de récupération, ajoutant une couche supplémentaire de vérification d'identité.
Architecture de sauvegarde 3-2-1
Vinchin facilite l’application de la règle 3-2-1 : 3 copies des données, sur 2 types de stockage différents, dont 1 copie externalisée dans le cloud (AWS S3, Azure, et plus). Au moins une copie reste toujours hors de portée de toute attaque de ransomware unique
Pourquoi les équipes informatiques font confiance à Vinchin lorsque des ransomwares frappent

Récupération en 15 secondes
La restauration instantanée remet les systèmes critiques en ligne en 15 secondes à partir de copies de sauvegarde hors site - maintenant votre entreprise en activité pendant que l'environnement principal est encore sous attaque.

Plusieurs niveaux, une seule plateforme
Verrouillage du stockage, sauvegardes immuables, analyse des logiciels malveillants, chiffrement de bout en bout et vérification automatisée - le tout intégré dans une seule plateforme, sans outils supplémentaires nécessaires.

Conforme aux exigences
Le stockage immuable, les journaux d'audit et les rapports de vérification automatisés satisfont aux exigences du RGPD dès la sortie de la boîte.

Conçu pour toutes les tailles d'équipe
Chaque couche de protection est activée en quelques clics dans une seule console web - aucun script, aucune complexité, aucun spécialiste requis.
Succès client mondial
Vraies histoires de reprise après sinistre
“Le logiciel est comme un remède à tous nos besoins. Une configuration et une mise en place sans effort, une sauvegarde oVirt et MySQL rapide, de nombreuses options de restauration et, surtout, une protection des sauvegardes contre les ransomwares.”
Explorer plus de casObtenez dès maintenant une solution de protection contre les ransomwares
Découvrez comment fonctionne réellement une sauvegarde à l'épreuve des ransomwares - commencez à protéger vos données dès aujourd'hui
Essai gratuit
* Essai gratuit de 60 jours
Parlez à un expert
* Évaluation gratuite de la solution
Questions fréquemment posées
Q1: Quelle est la différence entre un rançongiciel et les autres logiciels malveillants ?
A: Contrairement aux virus ou aux logiciels espions qui opèrent en silence, les ransomwares sont conçus pour être immédiatement visibles - leur objectif est l'extorsion, pas la furtivité. Les ransomwares modernes combinent souvent le chiffrement des données avec l'exfiltration de données, menaçant de publier publiquement les données volées si la rançon n'est pas payée, une tactique connue sous le nom de double extorsion.
Q2: Combien de temps faut-il pour détecter une cyberattaque typique par rançongiciel ?
A: Selon des études sectorielles, la durée de séjour moyenne des rançongiciels - la période entre l'infiltration initiale et la détection - varie de quelques jours à quelques semaines. Les attaquants utilisent ce temps pour cartographier le réseau, élever les privilèges et désactiver les défenses avant de déclencher le chiffrement, ce qui rend la détection précoce extrêmement difficile.
Q3: Comment identifier un point de restauration sain après une attaque par rançongiciel ?
A: En partant de la date d'infection confirmée, remontez le temps pour identifier les points de restauration de sauvegarde antérieurs à l'attaque. Recoupez les horodatages des sauvegardes avec les journaux d'activité système anormale. Vérifiez l'intégrité des points de restauration candidats avant de restaurer - une sauvegarde créée pendant la fenêtre de l'attaque peut déjà contenir des données chiffrées ou corrompues.
Q4: À quelle fréquence les sauvegardes doivent-elles être testées pour la préparation à la récupération après une attaque par rançongiciel ?
A: Les bonnes pratiques recommandent une vérification automatisée des sauvegardes après chaque tâche de sauvegarde, associée à des exercices de restauration complète trimestriels dans un environnement isolé. De nombreuses organisations ne découvrent que leurs sauvegardes sont irrécupérables qu'à l'occasion d'un incident réel - moment où il est déjà trop tard. Des tests réguliers éliminent ce risque.
Q5: Quelle est la différence entre la récupération après rançongiciel et la reprise après sinistre ?
A: La reprise après sinistre traite généralement les défaillances d'infrastructure - pannes matérielles, catastrophes naturelles, coupures de courant. La reprise après une attaque de rançongiciel ajoute une couche de complexité : non seulement les systèmes doivent être restaurés, mais le vecteur d'infection doit être identifié et fermé, tous les systèmes restaurés doivent être vérifiés comme sains avant d'être reconnectés au réseau, et l'environnement de reprise lui-même doit être isolé pour empêcher toute réinfection pendant le processus de restauration.