
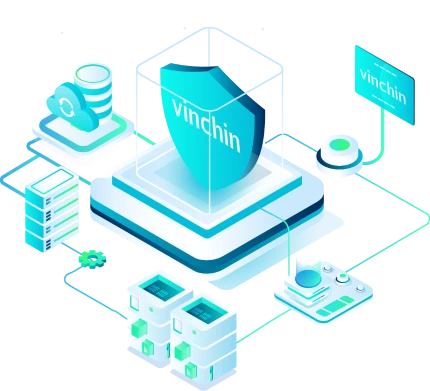

Setelah diaktifkan, Vinchin mengunci seluruh penyimpanan cadangan pada level sistem – hanya memberikan izin tulis dan modifikasi secara eksklusif kepada aplikasi Vinchin yang berwenang. Setiap permintaan I/O dari program yang tidak sah akan otomatis ditolak, mencegah ransomware menjangkau data cadangan Anda bahkan jika berhasil menyusupi lingkungan produksi Anda
Mengapa Anda Membutuhkan Perlindungan Ransomware
Di atas 72%
dari organisasi mengalami upaya ransomware pada tahun 2025
$5,08 juta
rata-rata total biaya insiden ransomware pada 2025
109+
Kelompok ransomware aktif di seluruh dunia pada tahun 2025
Berada berdampingan dengan teknologi virtualisasi modern, ancaman keamanan siber yang terus berubah menjadi semakin sulit untuk ditangkap. Dalam permainan petak umpet yang tak berujung ini, hal pertama dan terpenting yang dapat kita lakukan untuk menjadi pemenang adalah berlomba dengan waktu--membangun rencana perlindungan yang lengkap dan mutakhir, sebelum ransomware datang ke aset digital kita yang tak ternilai harganya.
Apa yang Harus Diberikan oleh Solusi Perlindungan Ransomware

Backup Tidak Dapat Diubah
Titik pemulihan yang tahan ransomware yang tidak dapat dimodifikasi, dienkripsi, atau dihapus - bahkan jika kredensial admin dikompromikan.

Salinan Offsite
Beberapa salinan cadangan yang disimpan di lokasi lokal, jarak jauh, dan cloud memastikan setidaknya satu salinan bersih bertahan dari vektor serangan tunggal apa pun.

Enkripsi End-to-End
Data cadangan dienkripsi saat transit dan saat disimpan - memastikan file cadangan yang dicuri tidak dapat dibaca atau dimanfaatkan oleh penyerang.

Pemindaian Malware
Secara otomatis memindai data cadangan untuk malware sebelum pemulihan, memastikan Anda tidak pernah memulihkan sistem yang sudah terinfeksi.

Verifikasi Integritas Cadangan
Verifikasi otomatis memastikan setiap cadangan dapat dipulihkan sebelum Anda membutuhkannya - bukan setelah serangan sudah terjadi.

Pemulihan Cepat
Pulihkan sistem kritis dalam 15 detik setelah serangan ransomware, meminimalkan waktu henti bisnis dan dampak finansial.
Bagaimana Vinchin Melindungi Anda dari Ransomware
Perlindungan Penyimpanan
Perlindungan WORM
Perlindungan WORM (Write Once, Read Many) dari Vinchin membuat data cadangan menjadi hanya-baca yang tidak dapat diubah selama periode retensi yang telah ditetapkan. Titik pemulihan cadangan tidak dapat dimodifikasi, dienkripsi, atau dihapus – bahkan oleh administrator dengan kredensial yang telah disusupi. Titik pemulihan bersih Anda tetap utuh apa pun yang terjadi
Pemindaian Malware Pra-Pemulihan
Vinchin secara otomatis memindai data cadangan untuk malware selama proses pencadangan, didukung oleh pustaka virus pihak ketiga dengan kemampuan pembaruan online dan offline. Sebelum operasi pemulihan apa pun, data cadangan akan diverifikasi bersih - memastikan Anda tidak pernah memulihkan sistem yang sudah terinfeksi
Verifikasi Backup di Lingkungan Terisolasi
Verifikasi pemulihan otomatis berjalan di lingkungan terisolasi, memastikan setiap cadangan dapat dipulihkan dan bebas dari risiko infeksi ulang sebelum Anda benar-benar membutuhkannya. Pengujian verifikasi rutin menghilangkan ketidakpastian "apakah cadangan saya benar-benar akan berfungsi?"
Enkripsi End-to-End
Data cadangan dienkripsi menggunakan enkripsi AES-256 baik saat disimpan maupun saat ditransmisikan. Transmisi Terenkripsi melindungi salinan cadangan dan arsip dari intersepsi selama transfer. Kata sandi unik diperlukan untuk setiap operasi pemulihan, menambahkan lapisan verifikasi identitas tambahan.
Arsitektur Backup 3-2-1
Vinchin memudahkan penerapan aturan 3-2-1 - 3 salinan data, pada 2 jenis penyimpanan yang berbeda, dengan 1 salinan di lokasi luar kantor di cloud (AWS S3, Azure, dan lainnya). Setidaknya satu salinan selalu berada di luar jangkauan dari satu serangan ransomware apa pun
Mengapa Tim TI Mempercayai Vinchin Saat Ransomware Menyerang

Pemulihan 15 Detik
Pemulihan Instan mengembalikan sistem kritis ke kondisi online dalam 15 detik menggunakan salinan cadangan offsite - menjaga bisnis Anda tetap berjalan saat lingkungan utama masih dalam serangan.

Beberapa Lapisan, Satu Platform
Pemblokiran penyimpanan, cadangan yang tidak dapat diubah, pemindaian malware, enkripsi end-to-end, dan verifikasi otomatis - semuanya terintegrasi dalam satu platform, tanpa alat tambahan yang diperlukan.

Siap Kepatuhan
Penyimpanan immutable, log audit, dan laporan verifikasi otomatis memenuhi persyaratan GDPR secara langsung.

Dibuat untuk Berbagai Ukuran Tim
Setiap lapisan perlindungan diaktifkan melalui klik sederhana di satu konsol web - tanpa skrip, tanpa kerumitan, tanpa memerlukan spesialis.
Kesuksesan Pelanggan Global
Kisah Nyata Pemulihan Bencana
“Perangkat lunak ini seperti obat untuk semua kebutuhan kami. Pengaturan dan konfigurasi pekerjaan yang mudah, pencadangan oVirt dan MySQL yang cepat, banyak opsi pemulihan, dan yang terbaik, perlindungan cadangan terhadap ransomware.”
Jelajahi Lebih Banyak KasusDapatkan Solusi Perlindungan Ransomware Sekarang
Lihat bagaimana backup yang tahan ransomware benar-benar bekerja - mulai lindungi data Anda hari ini
Uji Coba Gratis
* Uji coba gratis 60 hari
Bicara dengan Ahli
* Penilaian solusi gratis
Pertanyaan yang Sering Ditanyakan
Q1: Apa perbedaan antara ransomware dan malware lainnya?
A: Berbeda dengan virus atau spyware yang beroperasi secara diam-diam, ransomware dirancang untuk segera terlihat - tujuannya adalah pemerasan, bukan penyembunyian. Ransomware modern sering menggabungkan enkripsi data dengan eksfiltrasi data, mengancam akan mempublikasikan data yang dicuri jika tebusan tidak dibayar, taktik yang dikenal sebagai pemerasan ganda.
Q2: Berapa lama biasanya serangan ransomware terdeteksi?
A: Menurut riset industri, rata-rata waktu tinggal ransomware - periode antara infiltrasi awal dan deteksi - berkisar dari hari hingga minggu. Penyerang menggunakan waktu ini untuk memetakan jaringan, meningkatkan hak istimewa, dan menonaktifkan pertahanan sebelum memicu enkripsi, sehingga deteksi dini menjadi sangat sulit.
Q3: Bagaimana Anda mengidentifikasi titik pemulihan yang bersih setelah serangan ransomware?
A: Bekerja mundur dari tanggal infeksi yang dikonfirmasi untuk mengidentifikasi titik pemulihan cadangan yang mendahului serangan. Cocokkan silang stempel waktu cadangan dengan log aktivitas sistem yang mencurigakan. Verifikasi integritas titik pemulihan kandidat sebelum memulihkan - cadangan yang dibuat selama jendela serangan mungkin sudah berisi data terenkripsi atau rusak.
Q4: Seberapa sering backup harus diuji untuk kesiapan pemulihan dari ransomware?
A: Praktik terbaik merekomendasikan verifikasi pencadangan otomatis setelah setiap tugas pencadangan, dikombinasikan dengan latihan pemulihan penuh triwulanan di lingkungan terisolasi. Banyak organisasi baru menyadari bahwa cadangan mereka tidak dapat dipulihkan hanya selama insiden aktual - pada saat itu sudah terlambat. Pengujian rutin menghilangkan risiko ini.
Q5: Apa perbedaan antara pemulihan ransomware dan pemulihan bencana?
A: Pemulihan bencana biasanya menangani kegagalan infrastruktur - kesalahan perangkat keras, bencana alam, pemadaman listrik. Pemulihan ransomware menambahkan lapisan kompleksitas: tidak hanya sistem harus dipulihkan, tetapi vektor infeksi harus diidentifikasi dan ditutup, semua sistem yang dipulihkan harus diverifikasi bersih sebelum menghubungkan kembali ke jaringan, dan lingkungan pemulihan itu sendiri harus diisolasi untuk mencegah infeksi ulang selama proses pemulihan.